Sfoglia categorie
Esplora
Fiverr Pro
Italiano
$
USD
Sviluppatore full stack: Supabase, Docker, GitHub
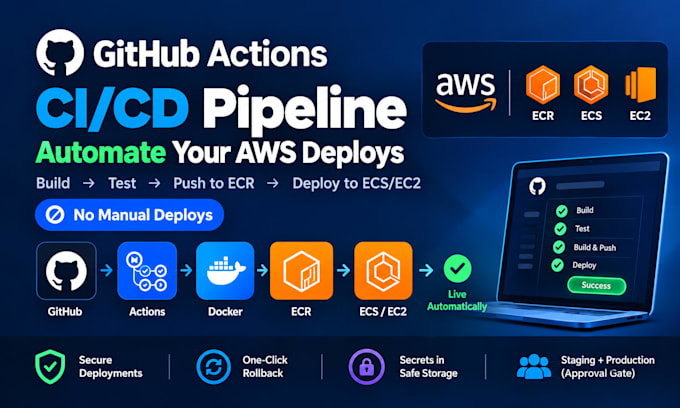
Le tue release partono solo da un laptop, e un push sbagliato può mandare in crash la produzione. Ho impostato una pipeline CI/CD di GitHub Actions in modo che un merge su main compili, testi e venga inviato da solo, e nessuno debba chiedere a una persona di spingere.
Si rompe perché i passaggi di rilascio stanno nella testa di una persona. Li sposto in un workflow che si trova accanto al tuo codice.
Ottieni:
Processo: leggo il tuo Dockerfile e gli script, costruisco il workflow su un ramo, lancio una release reale su staging mentre tu guardi, poi te lo consegno.
Ho bisogno: accesso al repository, un ruolo IAM o utente per ECR ed ECS, i tuoi comandi di test e lint, e chi approva le release.
Scrivimi prima di ordinare così posso confermare il tuo stack e l'ambito.
Strumenti:
Docker
•
GitLab
•
GitHub
Framework:
Npm
Provider Cloud:
Amazon Web Services
•
microsoft azure
Linguaggio di programmazione:
Bash
•
JavaScript
•
PHP
•
Python
Expertise:
Installazione
•
Sviluppo
•
Configurazione
Traduzione automatica.
Di quale accesso hai bisogno e è sicuro?
Accesso al repo e un ruolo IAM limitato a ECR ed ECS. La pipeline usa quel ruolo per autentificarsi, così non ci sono chiavi AWS a lungo termine in GitHub. Revoco entrambi quando termino. Non mi serve il tuo account root né i dati della tua app.
Scrivi i miei test?
No. Collegò i tuoi comandi esistenti di lint e test alla pipeline. Se non ne hai, la pipeline si costruisce e viene inviata comunque, lascio uno slot chiaro dove i test possono essere inseriti in seguito. Scrivere i test è fuori da questo gig.
Costruisci la mia infrastruttura AWS?
No. Il tuo service ECS o server EC2, insieme a staging e production, devono già esistere. Collegò GitHub a loro. Se la parte AWS deve ancora essere costruita, scrivimi e ti farò un preventivo separato da questo gig.
Quali stack e strumenti copri?
App Node.js e Next.js che hanno un Dockerfile, deploy su ECS o EC2 su AWS da GitHub Actions. Jenkins, GitLab CI, Kubernetes ed EKS non rientrano in questo gig. Scrivimi se il tuo stack è diverso e te lo dirò.
Quanto tempo ci vuole?
Staging Auto Deploy richiede 3 giorni, Safe Production Release 5, Full Team Handover 7. Il tempo inizia quando ho accesso al repo e ad AWS, quindi invia entrambi in anticipo. L’accesso lento da parte tua sposta la data.
Cosa succede se una release va storta?
Rollback è un click su GitHub. Si redistribuisce l’immagine precedente, così torni alla tua ultima release funzionante in pochi minuti. Lo faccio una volta durante il passaggio di consegna così vedi che funziona sul tuo servizio prima che chiuda.
Chi può approvare la produzione?
Tu nomini gli utenti GitHub. Solo loro possono cliccare su approva, così una merge indesiderata non arriva mai in produzione. Alcuni piani GitHub limitano questa funzione sui repo privati, quindi controllo il tuo piano prima di iniziare.
Il mio team può rilasciare senza di me poi?
Sì. Chiunque abbia diritti di merge invia a staging. I tuoi approvatori designati rilasciano la produzione con un solo clic. Il README spiega come funziona e come aggiungere in seguito un nuovo servizio nella stessa pipeline.
Cosa succede se ho bisogno di modifiche dopo la consegna?
Le revisioni riguardano correzioni a ciò che ho costruito, quindi qualsiasi cosa non si comporti come descritto viene sistemata. Un nuovo servizio, un nuovo ambiente o un cloud diverso è nuovo ambito. Aggiungi il secondo servizio extra o contattami.
Perché scriverti prima di ordinare?
Così posso leggere il tuo Dockerfile e confermare che ECS o EC2 vanno bene prima che tu paghi. Ti evita di comprare un livello che non corrisponde al tuo setup, e ti dico in anticipo se il tuo codice necessita di una modifica prima, non dopo.