Sfoglia categorie
Esplora
Fiverr Pro
Italiano
$
USD
Sviluppatore software e sicurezza delle applicazioni
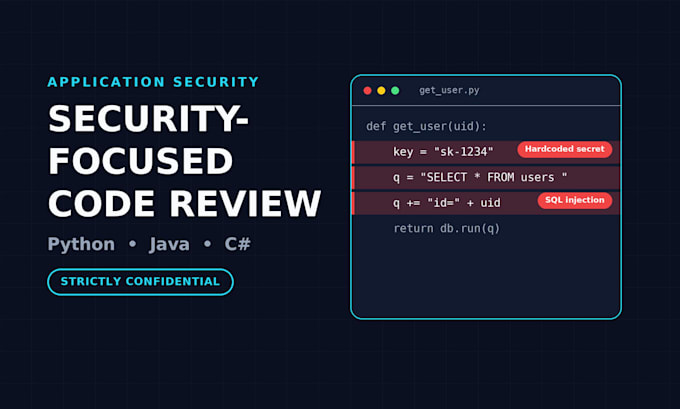
Il tuo codice è sicuro? Ti aiuterò a identificare potenziali problemi di sicurezza e a migliorare la sicurezza della tua applicazione.
Offro revisioni mirate della sicurezza del codice sorgente per applicazioni Python, Java e C#.
Cosa posso rivedere:
Cosa otterrai:
Il mio obiettivo è fornire feedback pratici che tu possa capire e usare per migliorare il tuo codice.
Prima di ordinare:
Contattami indicando il linguaggio di programmazione, il contesto del progetto, la dimensione approssimativa del codice sorgente e i file o componenti che vuoi rivedere.
Il tuo codice sorgente sarà trattato come confidenziale e gestito con cura.

Tecnologia di sviluppo:
Java
Expertise:
Codice pulito
•
Altro
Traduzione automatica.
Quali linguaggi di programmazione supportate?
Python, Java e C#.
Quali tipi di problemi di sicurezza cerchi?
A seconda del contesto della tua applicazione, posso rivedere la validazione degli input, i rischi di injection, la logica di autenticazione e autorizzazione, la gestione di dati sensibili, i modelli di coding non sicuri, la gestione degli errori e altre questioni di sicurezza rilevanti.
Cosa riceverò alla fine della revisione?
Riceverai una relazione di revisione strutturata contenente i rilievi identificati, riferimenti al codice rilevante, descrizioni, impatti potenziali, stime di gravità dove applicabili e raccomandazioni pratiche di remediation. Potrebbero essere incluse anche screenshot annotati quando utile.
Rivedi intere applicazioni o solo file specifici?
Lo scope della revisione dipende dal pacchetto che selezioni. I pacchetti hanno limiti sulla dimensione del codice sorgente rilevante e sul numero di file. Contattami prima di ordinare per confermare lo scope.
Devo fornire il codice sorgente?
Sì. Devi fornire i file di codice sorgente rilevanti e qualsiasi contesto tecnico necessario.
Puoi rivedere codice generato dall'AI?
Sì. Il codice generato dall'AI può essere revisionato usando lo stesso approccio incentrato sulla sicurezza degli altri codici sorgente. La revisione si focalizza su potenziali vulnerabilità, assunti non sicuri e problemi di implementazione all'interno dello scope concordato.
Risolverai le vulnerabilità che identifichi?
No, il servizio standard si concentra sull'identificazione e sulla spiegazione dei problemi di sicurezza. L'implementazione di correzioni non è inclusa, anche se nel report possono essere fornuti esempi di buone pratiche.
Puoi garantire che la mia applicazione sia sicura dopo la revisione?
No. Una revisione del codice sorgente ha limitazioni intrinseche e non può garantire che tutte le vulnerabilità siano identificate o che un'applicazione sia completamente sicura. I risultati dipendono dal codice fornito, dal contesto e dallo scope della revisione.
Usi strumenti AI per analizzare o processare il mio codice sorgente?
Non invio, carico né condivido il tuo codice sorgente con strumenti o servizi AI esterni. Tutte le revisioni sono eseguite manualmente, garantendo che il tuo codice proprietario non sia esposto a piattaforme IA di terze parti tramite il mio processo di revisione. Il tuo codice rimane confidenziale per tutta la valutazione.