Costruirò e ottimizzerò regole di rilevamento Splunk SIEM e ricerche di correlazione

Alcune informazioni sono state tradotte automaticamente.

Arabia Saudita

Parlo Arabo, Inglese

Esperto di Difesa Cyber Sicurezza

Sono un Esperto di Difesa Cyber con sette anni di esperienza in servizi di sicurezza gestita in settori regolamentati dell'Arabia Saudita. Mi specializzo in difesa informata dalle minacce, ingegneria ...
Informazioni su questo servizio

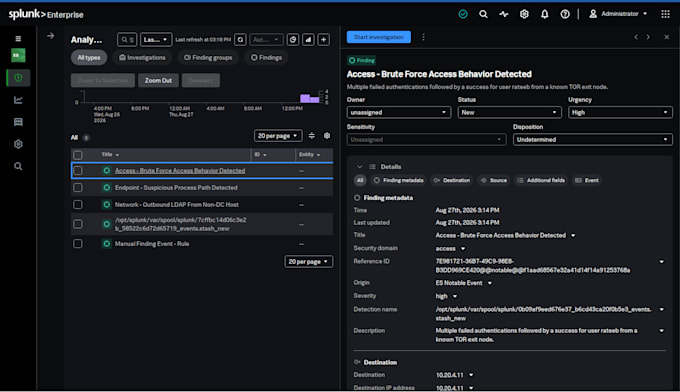
Costruisco contenuti di rilevamento Splunk che scattano in base al reale comportamento degli attaccanti e restano silenziosi altrimenti.

Sette anni in operation di sicurezza, gran parte come ingegnere di rilevamento. Ho scritto e ottimizzato ricerche di correlazione in ambienti enterprise Splunk ES e mappato oltre 274 regole a MITRE ATT&CK.

Cose che ottieni

  • logica SPL testata con esecuzione effettiva, niente pseudocodice
  • regole mappate alle tecniche MITRE ATT&CK
  • ottimizzazione per evitare che i tuoi analisti affoghino tra falsi positivi
  • documentazione: cosa rileva ogni regola, quali fonti dati servono, come appare un vero positivo

Richieste comuni che gestisco

  • nuove rilevazioni per una minaccia o tecnica specifica
  • correzione di regole rumorose che gli analisti hanno iniziato a ignorare
  • analisi delle lacune di copertura rispetto a MITRE ATT&CK
  • mappatura campi CIM e validazione delle fonti dati

Per iniziare ho bisogno

La tua versione di Splunk, gli indici e sourcetypes in scope, quali fonti dati sono onboarded e esempi di eventi sanitizzati. Nessun log di produzione, nessun IP reale o hostname.

Non sei sicuro di cosa ti serve? Scrivimi prima e ti dirò onestamente se posso aiutarti.
Tag correlati