Sfoglia categorie
Esplora
Fiverr Pro
Italiano
$
USD

Top Rated


Traduzione automatica.
Hai costruito un'app con Claude Code, Codex, Cursor, Lovable, Bolt, Replit, Base44 o un altro strumento assistito da AI e non sei sicuro se sia pronta per utenti reali?
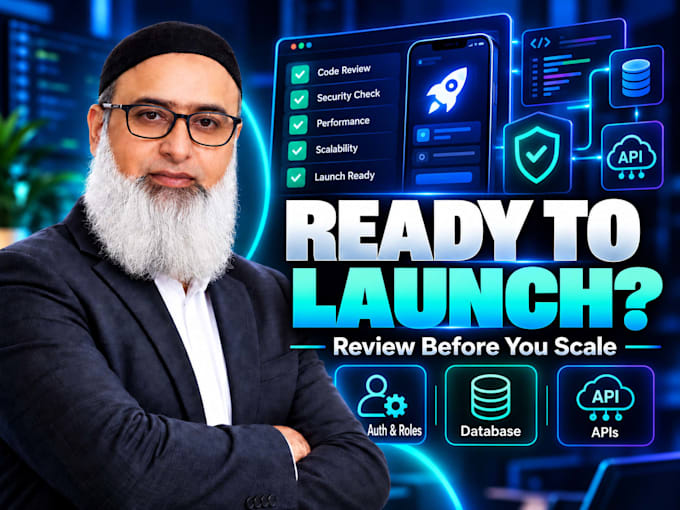
Offro un audit di prontezza alla produzione da parte di un ingegnere senior prima di investire ulteriormente nello sviluppo o nel lancio.
Per prima cosa comprendo il tuo prodotto, gli utenti previsti, i ruoli e i flussi di lavoro principali. Poi rivedo l'implementazione esistente per:
Architettura software e manutenibilità
Autenticazione e autorizzazione
Design del database e accesso ai dati
API e confini di integrazione
Sicurezza e basi di configurazione
Gestione degli errori e rischi di affidabilità
Gap nei test e nel deployment
Qualità del codice generato da AI e debito tecnico
Ricevi risultati prioritizzati, una roadmap di rimedio e una raccomandazione chiara: continuare, rifattorizzare, riscrivere parzialmente o ricostruire.
Dato che si tratta di un servizio personalizzato e a causa della diversa natura e complessità dei progetti, non può essere sviluppato un gig standard. Ti prego di condividere i dettagli delle tue esigenze in modo che possa rivedere e fornirti una stima di tempo e costo per questo gig di audit.
Questo gig è solo di Audit. Le correzioni non sono incluse.
Ti prego di inviarmi un messaggio prima di ordinare, così posso valutare la dimensione dell'app e confermare l'ambito corretto.
SaaS and AI Solutions Architect, Full Stack and Voice AI Developer
Top Rated
Lingue
Traduzione automatica.
Traduzione automatica.
Devo contattarti prima di effettuare un ordine?
Sì. Ti prego di inviarmi un messaggio prima di ordinare così posso capire la dimensione dell'app, lo stack tecnologico e lo stato attuale. Codebase grandi o complesse richiederanno un'offerta personalizzata. Assicurati di evitare inconvenienti.
Cosa include l'audit da 500$?
Il pacchetto di base include fino a 6 ore di valutazione focalizzata di un'app di piccole o medie dimensioni, seguita da un rapporto scritto sulla prontezza alla produzione con risultati prioritizzati e una roadmap di rimedio.
Quali applicazioni puoi revisionare?
La mia specializzazione principale sono applicazioni JavaScript e TypeScript che usano React, NextJS, React Native, Node.js, NestJS, Express, PostgreSQL, MongoDB, Firebase o Supabase. Contattami prima per altri stack tecnologici.
L'audit include la risoluzione dei problemi?
No. Questo gig è solo per valutazioni tecniche e raccomandazioni. Dopo l'audit, posso fornirti un'offerta separata se vuoi che io implementi correzioni, rifattorizzazioni o ricostruzioni.
Cosa succede se decidi che la mia app deve essere ricostruita?
Il rapporto spiegherà perché e identificherà quali parti possono ancora essere riutilizzate. Non consiglierò di ricostruire solo perché il codice è stato generato da AI. La raccomandazione si baserà su rischio tecnico, manutenibilità e requisiti del prodotto previsto.
Puoi revisionare un'app creata con Lovable, Bolt, Replit, Cursor, Claude Code o Codex?
Sì. Lo strumento di sviluppo è meno importante dell'architettura risultante e del codebase. Verifico se l'implementazione supporta gli utenti, i flussi di lavoro, i dati e i requisiti di produzione previsti.
Usi strumenti di AI durante l'audit?
Potrei usare strumenti professionali di analisi del codice assistiti da AI insieme a ricerche nel repository, test e altri strumenti di ingegneria per accelerare le indagini. I risultati finali, le priorità e le raccomandazioni si basano sulla mia revisione tecnica e sulla comprensione dei requisiti del tuo prodotto.
È un test di sicurezza o penetrazione formale?
No. Rivedo rischi di implementazione legati alla sicurezza come autenticazione, autorizzazione, segreti esposti, accesso ai dati non sicuro e problemi di configurazione come parte della prontezza alla produzione. Questo servizio non è un test di penetrazione, certificazione di conformità o valutazione formale di cybersecurity.
Hai bisogno di accesso al mio repository completo?
L'accesso al repository è normalmente richiesto per un audit di codice significativo. Per favore, non inviare password, chiavi API di produzione o credenziali private. È possibile organizzare l'accesso appropriato al repository dopo aver confermato l'ambito.
Cosa succede dopo l'audit?
Puoi usare il rapporto tu stesso, continuare lo sviluppo con un altro sviluppatore o chiedermi un'offerta separata per l'implementazione. Non c'è obbligo di assumermi per le correzioni.