Sfoglia categorie
Esplora
Fiverr Pro
Italiano
$
USD


Traduzione automatica.
La tua API sta perdendo dati o permette agli utenti di accedere a cose che non dovrebbero? Scoprilo prima che lo faccia qualcun altro.
Testo REST e GraphQL API per individuare reali vulnerabilità di sicurezza e ti fornisco una relazione chiara su cui i tuoi sviluppatori possono agire.
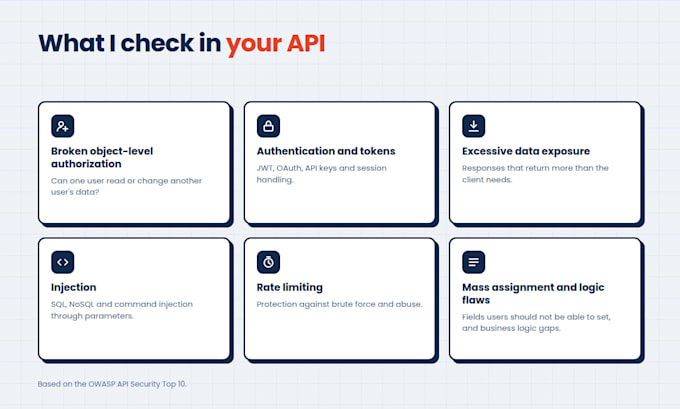
COSA VERIFICO
- Autorizzazione a livello oggetto rotta (lo stesso utente può accedere ai dati di un altro utente?)
- Gestione dell'autenticazione e dei token (JWT, OAuth, chiavi API)
- Esposizione eccessiva di dati nelle risposte
- Viole injection (SQL, NoSQL, comandi)
- Limitazione delle richieste e protezione da brute-force
- Mass assignment e difetti della logica di business
CIC CHE OTTIENI
- Rapporto in PDF con le anomalie classificate per gravità
- Riproduzione passo-passo per ogni problema
- Raccomandazioni di correzione in linguaggio semplice
- Ripetizione gratuita dopo l'applicazione delle correzioni (pacchetti Full e Deep)
COME FUNZIONA
1. Invi:::o la documentazione dell'API (collezione Postman, file OpenAPI/Swagger o elenco endpoint) e account di test.
2. Ci accordiamo sull'ambito e sul periodo di testing.
3. Testo utilizzando tecniche manuali e strumenti affidabili.
4. Ricevi il rapporto e rispondo alle tue domande.
Testo solo API che possiedi o sei autorizzato a testare, in un ambiente di staging dove possibile. Le tue scoperte rimangono riservate.
Contattami prima di ordinare per API grandi o complesse.
Ricorda che è contrario alle politiche di Fiverr per i freelance includere temi, modelli o qualsiasi altro elemento che violi i diritti di terzi o le leggi applicabili nell'opera consegnata. Per saperne di più, consulta Guida alla creazione digitale responsabile.
Cybersecurity Professional
Lingue
Traduzione automatica.