Sfoglia categorie
Italiano
$
USD
Connettiti alla tua IA
Ingegnere di sicurezza Cloud di rete, Ingegnere SOC, Hacker etico
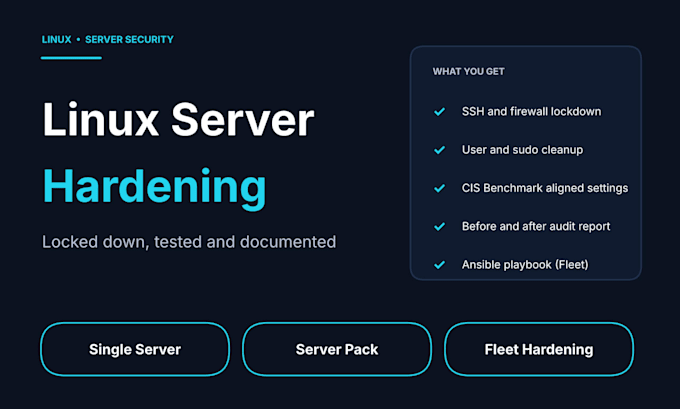
Il tuo server Linux è impostato di default? Io rafforzo i server come SOC engineer, quindi so cosa cercano di fare gli attacker. Metto in sicurezza il tuo, verifico che non si rompa nulla e ti fornisco un report chiaro prima/dopo.
COSA FACCIO
SISTEMI SUPPORTATI
Server basati su Ubuntu, Debian e RHEL (Rocky, AlmaLinux, CentOS).
COME FUNZIONA
Contattami prima per descrivere la tua configurazione. Lavoro in una finestra di manutenzione o su una copia in modo che i tuoi servizi restino attivi, e spiego ogni modifica che effettuo.
Pacchetti superiori aggiungono più server, un playbook Ansible riutilizzabile e una call di handover.
Sistema operativo:
Linux
Traduzione automatica.
Il rafforzamento potrebbe interrompere i miei servizi?
Lavoro in una finestra di manutenzione o su una copia, modifichegraduali e test dopo ogni step. Se una modifica rischia di interrompere qualcosa, chiedo prima.
Di quale accesso hai bisogno?
Accesso SSH con sudo, usando credenziali temporanee o chiavi che puoi revocare in seguito. Mai inviare password in chat.
Garantisci che il mio server sia sicuro?
Nessuno può garantire la sicurezza al 100%. Ottieni una configurazione resistente che chiude le vie di attacco più comuni, più un report che mostra esattamente cosa è cambiato.
