Sfoglia categorie
Esplora
Fiverr Pro
Italiano
$
USD
Traduzione automatica.
La maggior parte dei progetti Supabase che mi viene chiesto di esaminare ha lo stesso problema: la sicurezza a livello di riga è attivata, ma le policy permettono a qualsiasi utente autenticato di leggere le righe che non sono sue. Funziona in fase di test perché tutti testano con un solo account.
Costruisco correttamente il livello dei dati fin dalla prima volta.
Ciò che è incluso:
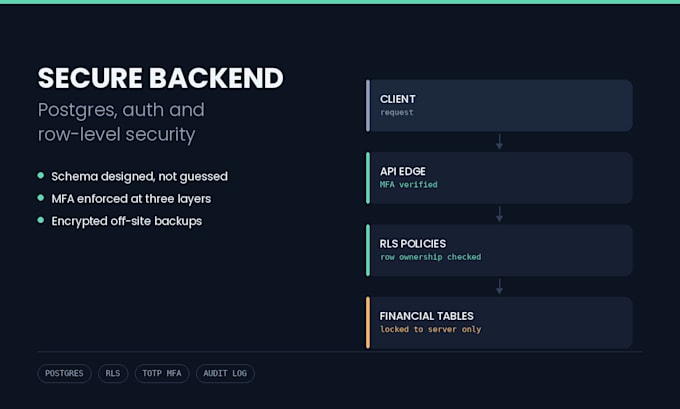
Ho costruito e possiedo il livello dei dati e della sicurezza di una piattaforma B2B in produzione: schema Postgres, modello RLS, autenticazione multi-factor applicata nell'app, nelle policy e all'API, e tabelle finanziarie bloccate contro scritture da parte del client. Oltre 3000 test.
Inviami il tuo schema attuale o il progetto e ti dirò cosa cambierei.
Full Stack Developer, Arabic and Hebrew RTL and AI Integration
Lingue
Traduzione automatica.
