Sfoglia categorie
Esplora
Fiverr Pro
Italiano
$
USD
Ingegnere Senior Full Stack
Un cliente può vedere i dati di un altro cliente? Un utente normale può accedere a un’azione admin modificando un ID in una richiesta? Gli scanner automatizzati quasi mai rilevano questo problema. È l’errore più comune e grave nelle web app, ed è ciò che controllo.
Ho scritto test di controllo accessi su una piattaforma telemedicina conforme a HIPAA, verificando che ogni ruolo utente possa accedere solo ai dati dei pazienti che gli è consentito vedere. Sono uno sviluppatore full-stack su Django, Next.js e PostgreSQL, quindi leggo la tua app come farebbe chi l’ha costruita.
Quello che verifico, manualmente, con account di test che fornisci:
Riceverai un report che elenca ogni problema con la sua gravità, i passi esatti per riprodurlo e come risolverlo.
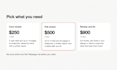
Di raccontarmi della tua app e dei suoi ruoli utente, confermerò lo scope.

Applicazione di testing:
API
Tecnologia di sviluppo:
Django
•
Node.js
•
Python
•
React
•
TypeScript
Dispositivo:
PC
•
Mac
Traduzione automatica.
Testi il mio sito live?
Solo una copia di staging o un ambiente che possiedi e autorizzi per iscritto, con account di test che crei.
In cosa si differenzia da un penetration test?
Va a fondo su un’area: chi può vedere e cosa può cambiare nella tua app. Ogni finding è verificato a mano con account di test reali.


