Sfoglia categorie
Italiano
$
USD
Connettiti alla tua IA
Sviluppatore Backend e DevOps, sicurezza di Linux Server e Cloudflare
Il tuo server Linux è esposto a login bruteforce e bot? Lo metto al sicuro con una checklist chiara e testata, senza rompere le tue app in esecuzione.
Cosa faccio:
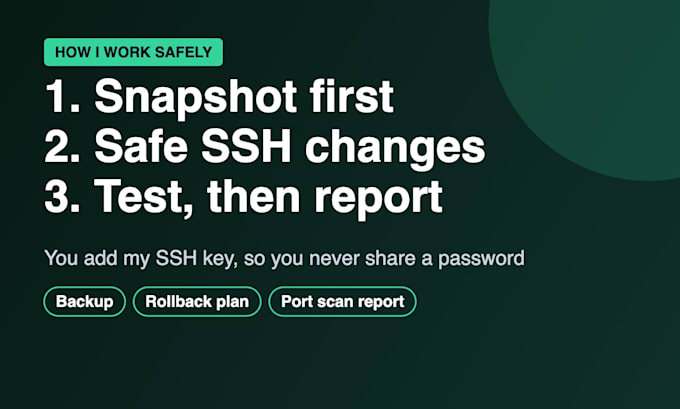
Come mantengo al sicuro il server mentre lavoro: chiedo uno snapshot o backup prima, mantengo una seconda sessione SSH aperta mentre modifico le regole SSH e firewall, e testo il nuovo login prima di chiudere tutto. Non mi mandi mai la password: aggiungi la mia chiave SSH pubblica e la rimuovi quando siamo sono finiti.
Ricevi un breve report su cosa è stato cambiato, con uno screenshot di prima e dopo delle porte aperte.
Funziona con Ubuntu e Debian su qualsiasi VPS: Hetzner, DigitalOcean, AWS EC2, Linode, Contabo e altri.
Per favore mandami un messaggio prima di ordinare indicando il tuo OS del server e le app che esegue.
Sistema operativo:
Linux
Traduzione automatica.
Il mio sito web non sarà più disponibile?
Nessuna interruzione pianificata per la maggior parte dei lavori. Se serve un reboot per gli aggiornamenti, concordo l'orario con te prima.
Di quale accesso hai bisogno?
Un utente sudo. Aggiungi la mia chiave SSH pubblica, così non condividi mai una password, e rimuovi la chiave dopo la consegna.
E se qualcosa va storto?
Lavoro con un backup o snapshot e mantengo una seconda sessione SSH aperta, così qualsiasi modifica può essere ripristinata. L'accesso via console dal tuo provider è l'ultima risorsa.
Supporti server Windows o cPanel?
No. Questo servizio copre server Ubuntu e Debian senza cPanel. Scrivimi se non sei sicuro.
È un test di penetrazione?
No. Si tratta di hardening: mettere in sicurezza le impostazioni del server. Non è un penetration test né un audit di sicurezza completo.