Sfoglia categorie
Esplora
Fiverr Pro
Italiano
$
USD
Architetto di sicurezza cloud e responsabile della conformità
Benvenuto in AETHER-X Security Labs!
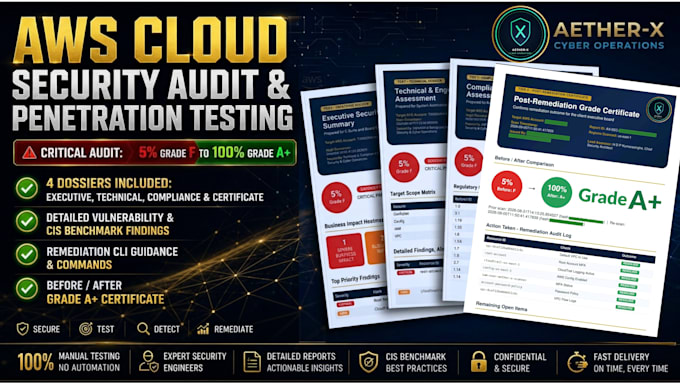
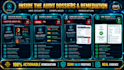
Oltre l'80% delle violazioni della sicurezza nel cloud derivano da ruoli IAM configurati male, bucket S3 troppo permissivi e gruppi di sicurezza esposti. AETHER-X offre audit di sicurezza AWS Cloud di livello elite, VAPT e valutazioni di conformità per mettere in sicurezza la tua infrastruttura prima che gli attori malintenzionati possano sfruttarla.
Ciò che ottieni (consegnato tramite sistema di dossier a 4 livelli):
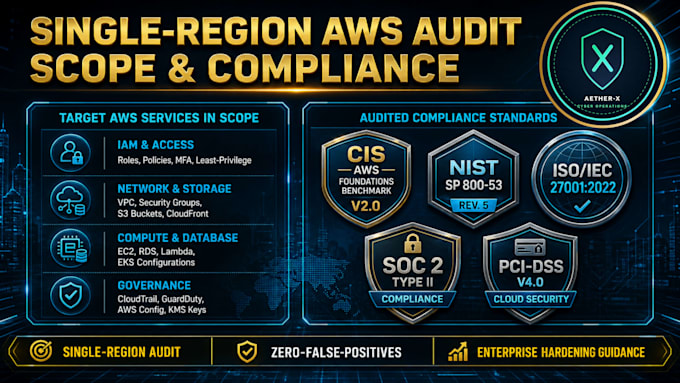
Su cosa effettuiamo audit:
Perché scegliere AETHER-X Security?
_ojrdzn.jpg)
_w2ve3n.jpg)
Provider Cloud:
Amazon Web Services
Expertise:
Configurazione
•
Altro
Traduzione automatica.
Quali informazioni devo fornire per iniziare l'audit di sicurezza?
Avremo bisogno di accesso IAM limitato in modalità read-only o delle configurazioni di valutazione della sicurezza pertinenti. Le linee guida dettagliate per la configurazione saranno fornite all'inizio dell'ordine.
Il penetration testing influirà sui miei sistemi di produzione attivi?
No. Utilizziamo metodologie di testing non distruttive e sicure, progettate per individuare vulnerabilità senza interrompere le operazioni quotidiane.
Offrite assistenza per risolvere le vulnerabilità scoperte?
Sì! Ogni rapporto include indicazioni chiare e passo-passo per la remediation. Sono disponibili anche opzioni di re-test e verifica nei nostri pacchetti superiori.