Sfoglia categorie
Esplora
Fiverr Pro
Italiano
$
USD
Ingegnere AWS e Terraform, agent vocali AI, sviluppatore full stack
Livello 2
Ha soddisfatto criteri di prestazioni elevate e ha una comprovata esperienza nel soddisfare le aspettative dei clienti.
Stanco di cliccare in giro sulla console AWS e sperare che la configurazione sia sicura? Con 4 anni di esperienza pratica in AWS, costruirò la tua infrastruttura come codice Terraform pulito, riutilizzabile e con la sicurezza integrata fin dal primo giorno.
Cosa costruisco con Terraform:
Sicurezza inclusa:
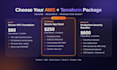
Ottieni: codice modulare commentato, README con passaggi di deploy e diagramma dell'architettura.
Posso anche importare risorse AWS esistenti in Terraform o correggere e rifattorizzare il tuo codice attuale.
Scrivimi prima di ordinare così posso rivedere i tuoi requisiti e suggerirti il pacchetto più adatto.

Strumenti:
Docker
•
GitLab
•
GitHub
•
CloudFormation
•
Hashicorp Vault
Framework:
Terraform
Provider Cloud:
Amazon Web Services
Linguaggio di programmazione:
Bash
•
Python
Expertise:
Migrazione
•
Sviluppo
•
Configurazione
Traduzione automatica.
Di cosa hai bisogno da me per iniziare?
I tuoi obiettivi di progetto, i servizi AWS di cui hai bisogno, la regione AWS e l'accesso IAM (oppure posso consegnare il codice al tuo team per applicarlo). Rivedrò tutto e confermerò l'ambito prima di iniziare.
Devo condividere il mio account root AWS?
No. Ho bisogno solo di un utente o ruolo IAM con i permessi necessari. Non chiedo mai credenziali root e ti consiglio di rimuovere il mio accesso dopo la consegna.
Puoi importare la mia infrastruttura AWS esistente in Terraform?
Sì. Posso importare risorse create manualmente nella console in Terraform, così potrai gestire tutto come codice in futuro.
Puoi correggere o rifattorizzare il mio codice Terraform esistente?
Sì. Posso debugare errori, pulire codice disordinato, dividerlo in moduli riutilizzabili e configurare uno stato remoto adeguato.
Come rendi l'infrastruttura sicura?
Seguo le best practice di AWS: subnet private, IAM con privilegi minimi, crittografia con KMS, logging con CloudTrail, rilevamento minacce con GuardDuty e impostazioni conformi al benchmark CIS. Ogni consegna viene controllata con Checkov o tfsec.
Supporti più ambienti?
Sì. Il pacchetto Premium include ambienti separati di sviluppo, staging e produzione usando moduli riutilizzabili e variabili.
Configurerai CI/CD per Terraform?
Sì. Posso configurare GitHub Actions o GitLab CI per eseguire terraform plan, scansioni di sicurezza e apply con approvazione.
Cosa succede dopo il parto?
Ottieni tutto il codice sorgente, un README con i passaggi di deploy e un diagramma dell'architettura. Risponderò alle domande sulla consegna e aiuterò con piccole correzioni successive.


