Sfoglia categorie
Italiano
$
USD
Connettiti alla tua IA
Architetto di sicurezza cloud focalizzato su AWS e sull'edge Cloudflare
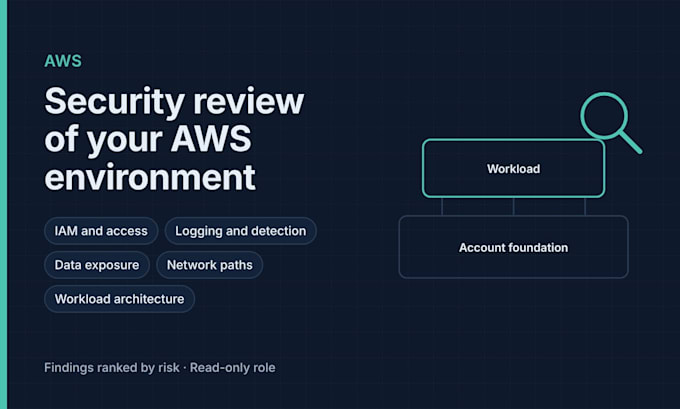
Una revisione di sicurezza del tuo ambiente AWS da parte di un architetto di sicurezza certificato AWS, che copre due livelli.
Fondazione dell'account, comune a ogni business: accesso root e IAM, MFA e SSO, CloudTrail e Config, GuardDuty e Security Hub, esposizione pubblica di S3 e snapshot,Defaults di cifratura, impostazioni di rete e guardrails dell'organizzazione.
Carico di lavoro, specifico per la tua applicazione: come i tuoi servizi, dati, percorsi di rete, segreti e ruoli IAM si incastrano insieme e dove un attaccante potrebbe entrare.
Cosa ottieni: un report con un sommario di una pagina, rilevazioni ordinate per rischio e impatto sul business, e passi chiari per risolverli. Uso un ruolo in sola lettura che puoi eliminare in qualsiasi momento.
Quale pacchetto? Conta i tuoi account AWS e le applicazioni che vuoi far revisionare. Un grande account che esegue diverse applicazioni è uno account più diverse workloads.
Non incluso: modifiche al tuo ambiente (vedi i miei gig di hardening), penetration testing, revisione del codice dell'applicazione.
Provider Cloud:
Amazon Web Services
Expertise:
Installazione
•
Backup
•
Debug
•
Sviluppo
•
Configurazione
Traduzione automatica.
Cosa ricevo esattamente?
Un report in PDF: un riassunto su una pagina in italiano semplice, poi ogni finding con relativo livello di rischio, cosa significa per la tua attività e come risolverlo. Le attività di hardening includono anche un registro delle modifiche che elenca ogni cambiamento e come invertirlo.
Di quale accesso hai bisogno e è sicuro?
Accesso in sola lettura per audit, creato con istruzioni passo-passo che ti mando. Non chiedo mai password, accesso root o log-in personali, e puoi rimuovere il mio accesso non appena il lavoro è finito.
Quale pacchetto devo scegliere?
AWS: conta i tuoi account e le applicazioni in scope. Se non sei sicuro, scrivimi e ti consiglierò.
Questo causerà downtime?
Gli audit sono in sola lettura e non cambiano nulla. Per l'hardening, ogni modifica è concordata con te prima e applicata a fasi; tutto ciò che potrebbe bloccare utenti reali viene introdotto gradualmente.
Quando inizia il tempo di consegna?
Quando le tue esigenze e l'accesso sono in ordine. Se l'accesso è in ritardo, ti chiederò una piccola estensione piuttosto che accelerare il lavoro.
Fai penetration testing?
No. Rivedo e miglioro la configurazione e l'architettura. Non metto mano ai tuoi sistemi in modo offensivo o distruttivo.
Puoi risolvere i problemi che riscontri?
Sì, tramite i miei gig di hardening. Se ordini l'hardening entro 30 giorni da un audit, accredito metà del prezzo dell'audit tramite un'offerta personalizzata.
Come gestisci i miei dati?
Leggo solo la configurazione, non copio i tuoi dati aziendali, mantengo le find solo criptate e le elimino 30 giorni dopo la consegna. Posso firmare un NDA ragionevole.
Puoi aiutarmi con un incidente di sicurezza attivo?
Scrivimi prima. Se posso aiutare dipende dalla situazione e dalla mia disponibilità in quel momento, quindi non posso garantire tempi di risposta per gli incidenti.
Offrite supporto continuo?
Sì. Dopo un primo progetto, posso offrire un accordo mensile per revisioni di configurazione e domande man mano che il setup cambia.
