Sfoglia categorie
Esplora
Fiverr Pro
Italiano
$
USD

Traduzione automatica.
Il tuo sito PHP è a rischio in questo momento, anche se il tuo CMS e i plugin sono completamente aggiornati.
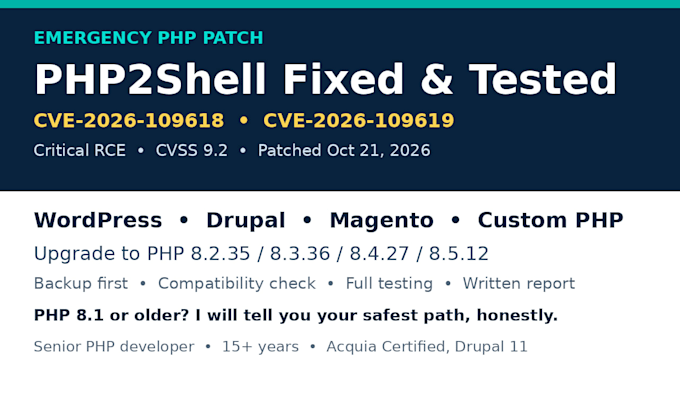
Il 21 ottobre 2026 il team PHP ha rilasciato fix di emergenza per due vulnerabilità critiche in PHP stesso: CVE-2026-109618 e CVE-2026-109619, chiamate PHP2Shell. Entrambe valutate 9.2 su 10. Un attaccante senza alcun login può eseguire codice su un server vulnerabile e leggere la memoria del server che potrebbe contenere password e chiavi API. Gli attacchi erano già stati segnalati quando il patch è stato distribuito. Solo aggiornare PHP risolve.
Sono uno sviluppatore PHP senior con oltre 20 anni di esperienza, certificato Acquia per Drupal 11, e ex lead tecnico Drupal per diversi siti federali pubblici. Riparo WordPress, Drupal, Magento e siti PHP personalizzati.
Cosa ottieni: prima una verifica di versione e compatibilità, un backup completo, l’aggiornamento a una versione PHP corretta (8.2.35, 8.3.36, 8.4.27 o 8.5.12), riavvii dei servizi, test delle pagine chiave e un breve report scritto.
Su PHP 8.1 o versioni precedenti non esiste una patch ufficiale. Scrivimi prima e ti dirò onestamente se c’è un backport del fornitore o se serve un aggiornamento completo.
Scrivimi l’URL del tuo sito oggi per una verifica di vulnerabilità nello stesso giorno.
Ricorda che è contrario alle politiche di Fiverr per i freelance includere temi, modelli o qualsiasi altro elemento che violi i diritti di terzi o le leggi applicabili nell'opera consegnata. Per saperne di più, consulta Guida alla creazione digitale responsabile.
Senior PHP Developer: Drupal, WordPress, Magento Specialist
Lingue
Traduzione automatica.
Traduzione automatica.
Come posso sapere se sono interessato?
Se il tuo sito ha PHP, assumi di sì finché la versione non viene verificata. Qualsiasi PHP sotto 8.2.35, 8.3.36, 8.4.27 o 8.5.12 sulla sua branch è vulnerabile.
L’aggiornamento di WordPress o Drupal risolve questo?
No. Il difetto è in PHP stesso, sotto al CMS. Solo l’aggiornamento PHP lo sistema.
Sono su PHP 8.1 o versioni precedenti, puoi aiutarmi?
Sì. Non esiste una patch ufficiale per quelle branche, quindi usiamo un backport del fornitore dove c’è, oppure pianifichiamo insieme un upgrade sicuro.
L’aggiornamento romperà il mio sito?
Può farlo se i plugin, i moduli o il codice personalizzato non sono pronti. Per questo controllo prima la compatibilità, faccio il backup e testo dopo l’aggiornamento.
Di quale accesso hai bisogno?
Per l’audit basta l’URL del sito. Per la patch, accesso al pannello di hosting o SSH, più una finestra di manutenzione.
Puoi visitare di persona?
Sì, posso visitare di persona se necessario, con le spese di viaggio a carico del cliente.
