Sfoglia categorie
Italiano
$
USD
Connettiti alla tua IA

Traduzione automatica.
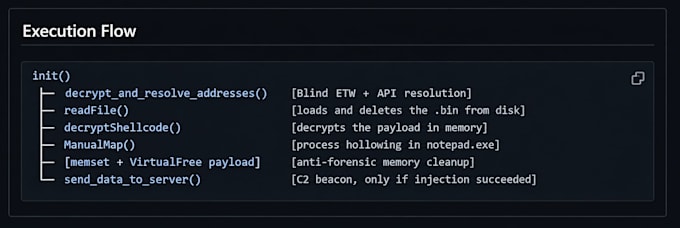
Hai rilevato un file sospetto sul tuo sistema o sulla tua rete? Eseguo analisi forense di malware Windows, identificandone comportamento, meccanismi di persistenza, capacità e indicatori di compromissione (IOCs) che puoi usare per proteggere il tuo ambiente.
Lavoro con campioni reali in un ambiente isolato e controllato, seguendo procedure forensi che garantiscono l'integrità delle prove.
Ciò che offro:
Lingue
Traduzione automatica.
Traduzione automatica.
Come ti mando il campione?
Usa un ZIP protetto da password e condividi la password separatamente. Ti fornirò istruzioni sicure per l'upload.
Analizzi ransomware?
Sì, ma non decripto i file. Mi concentro sul comportamento e sugli IOC.
Puoi dirmi se il mio sistema è infetto?
Analizzo il campione, non il tuo sistema. Ma posso darti indicazioni sulla contenimento.
Il rapporto è utilizzabile per scopi legali?
Seguo metodologie forensi, ma non sono un esperto legale certificato. Il rapporto è tecnico.
Modifichi il malware?
No. Lo analizzo solo in modo difensivo.
