Sfoglia categorie
Esplora
Fiverr Pro
Italiano
$
USD

Traduzione automatica.
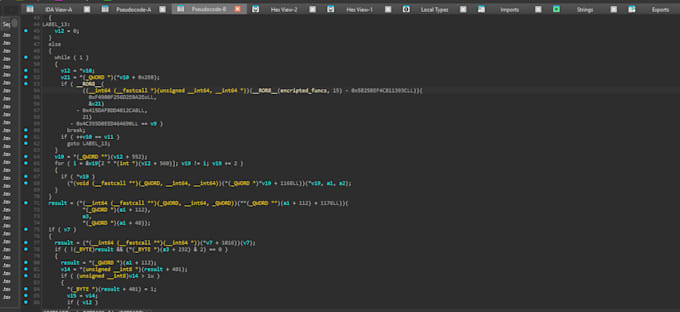
Hai un binario Windows senza codice sorgente e hai bisogno di capire cosa fa, come funziona o se contiene vulnerabilità? Eseguo analisi statica e dinamica di eseguibili, DLL, servizi e driver, fornendo un rapporto tecnico chiaro con risultati, flusso di esecuzione e raccomandazioni.
La mia specialità è analizzare componenti nativi di Windows: driver in modalità kernel, servizi privilegiati, codice offuscato o compattato. Lavoro regolarmente con IDA Pro, Ghidra, WinDbg e x64dbg.
Il servizio include:
Lingue
Traduzione automatica.
Traduzione automatica.
Di cosa hai bisogno da me?
Il file binario, una breve descrizione di ciò che sai e le domande specifiche a cui vuoi rispondere.
Puoi analizzare un driver?
Sì, posso lavorare anche con driver in modalità Kernel
Fornisci un PoC?
Solo in Premium se viene confermata e sfruttabile una vulnerabilità.
L'analisi è confidenziale?
Sì, posso firmare un NDA prima di iniziare.
