Sfoglia categorie
Italiano
$
USD
Connettiti alla tua IA
Sviluppatore di App mobili Web, AI, sicurezza delle app
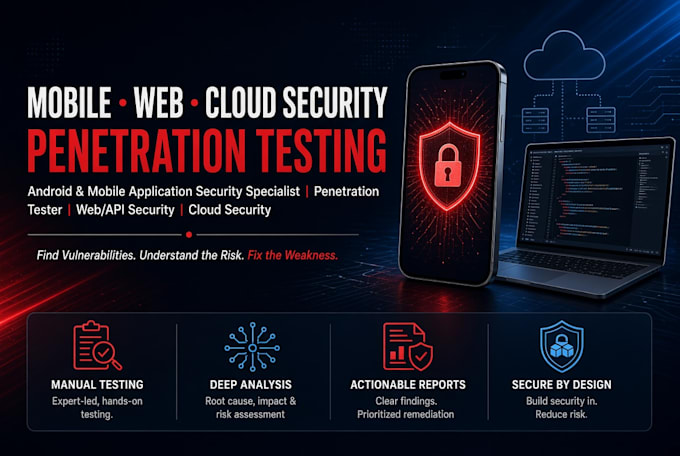
Eseguirò una valutazione di sicurezza autorizzata e un test di penetrazione del tuo ambiente mobile, web, API o cloud.
Il mio focus è identificare vere vulnerabilità di sicurezza, convalidare i riscontri, valutare il loro impatto potenziale e fornire indicazioni pratiche di remediation, non limitarsi a generare risultati di scanner automatici.
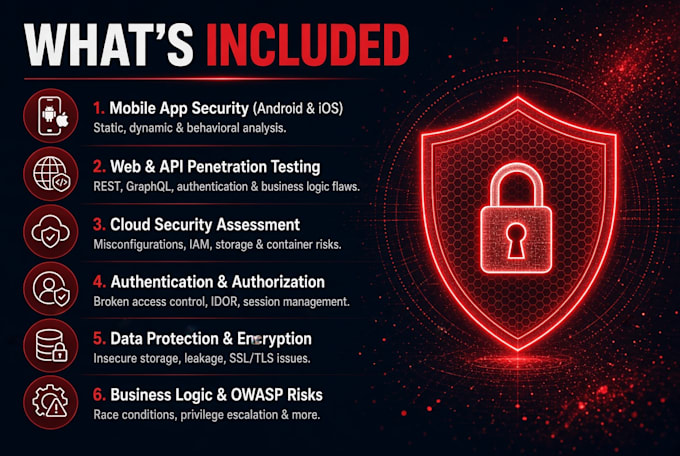
La mia expertise spazia tra sicurezza di Android e applicazioni mobili, sicurezza di applicazioni web, sicurezza REST/GraphQL API, valutazione delle vulnerabilità e sicurezza del cloud. La mia specializzazione Android/mobile include analisi APK, testing statico e dinamico, test di autenticazione e autorizzazione, valutazione del data storage insicuro, controlli di sicurezza delle applicazioni e rischi di sicurezza mobile. Eseguo anche test web orientati OWASP, test di sicurezza API e valutazioni di configurazione/rafforzamento della sicurezza del cloud.
A seconda del pacchetto selezionato e dello scope concordato, riceverai un rapporto di sicurezza strutturato contenente riscontri validati, severità, componenti interessati, evidenze, impatto di sicurezza e raccomandazioni di remediation pratiche.
Tutti i test sono eseguiti solo su sistemi e applicazioni per cui il cliente ha un’autorizzazione.
Traduzione automatica.
Cosa puoi valutare?
Posso valutare applicazioni Android/mobile autorizzate, applicazioni web, API REST/GraphQL e ambienti cloud selezionati. L’esatto scope dipende dal pacchetto e dagli obiettivi di valutazione concordati.
Effettui penetration testing manuale?
Sì. Gli strumenti automatizzati possono supportare la valutazione, ma i riscontri vengono investigati e convalidati invece di basarsi solo sui risultati di scansione automatica.
È possibile testare sia l’applicazione che la sua API?
Sì. Un’app Android/mobile e la sua API di supporto possono essere valutate insieme quando sono incluse nel pacchetto selezionato e nello scope autorizzato.
Cosa riceverò dopo la valutazione?
Riceverai un rapporto di sicurezza strutturato che copre i riscontri identificati, la severità, i componenti interessati, le evidenze, l’impatto potenziale e le remediation consigliate.
È possibile ritestare le vulnerabilità dopo che le abbiamo risolte?
Sì. Il ritesting delle remediation può essere incluso dove specificato nel pacchetto selezionato o acquistato come servizio aggiuntivo.