Sfoglia categorie
Esplora
Fiverr Pro
Italiano
$
USD
Traduzione automatica.
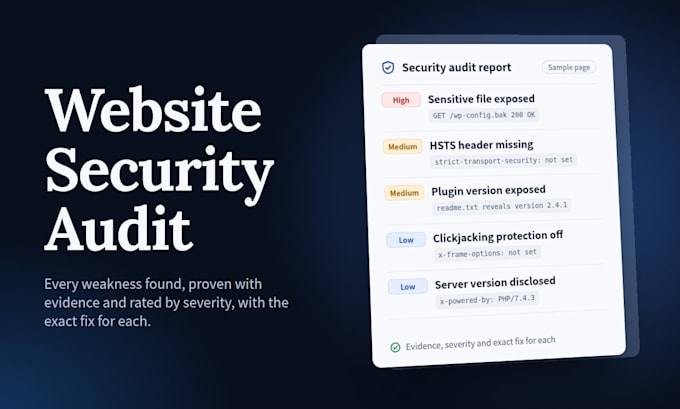
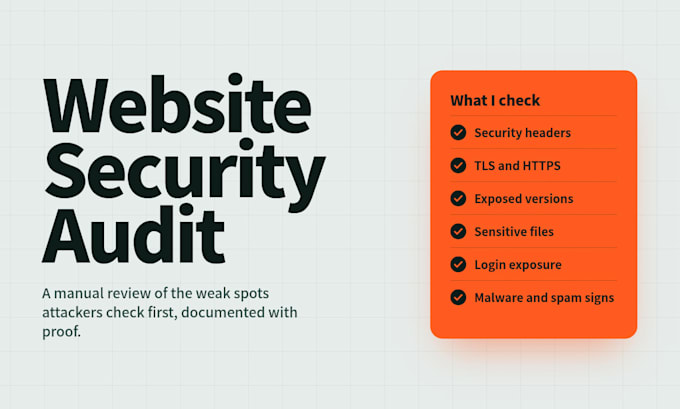
Le lacune di sicurezza su un sito di una piccola azienda sono di solito invisibili - finché non lo sono: una homepage piratata, un avviso di Google "questo sito potrebbe essere hijackato" o dati dei clienti esposti. Eseguo audit di sicurezza professionali, esterni per WordPress, WooCommerce e siti personalizzati. Controllo le cose su cui gli attacker guardano prima: header di sicurezza, configurazione TLS/HTTPS, versioni di software e plugin esposte, file sensibili pubblicamente visibili, esposizione della pagina di accesso e segni di malware esistente o iniezione di spam. Ogni riscontro è documentato con evidenze e valutato per gravità - così sai esattamente cosa non va, quanto è grave e qual è la soluzione. COSA VERIFICO - Header di sicurezza (HSTS, CSP, X-Frame-Options, X-Content-Type-Options) - Configurazione TLS/HTTPS e redirect - Esposizione di software, tema e versioni dei plugin - File sensibili accessibili pubblicamente e esposizione dell'admin/login - Segni visibili di malware, spam inserito o defacing - buone difese mancanti di WordPress SCUPA ONESTA - PER FAVORE LEGGI - Audito solo siti che TU possiedi o che sei autorizzato a gestire. Ti verrà chiesto di confermarlo prima di iniziare i lavori. - Un audit riduce notevolmente il rischio, ma nessun professionista onesto può garantire che un sito non venga mai
Ricorda che è contrario alle politiche di Fiverr per i freelance includere temi, modelli o qualsiasi altro elemento che violi i diritti di terzi o le leggi applicabili nell'opera consegnata. Per saperne di più, consulta Guida alla creazione digitale responsabile.
Website Accessibility and Security Specialist also Baby Name Researcher
Lingue
Traduzione automatica.
Traduzione automatica.
Q: È legale? L'audit danneggia o rallenta il mio sito?
A: Sì, è legale - e sicuro. I controlli sono esterni e non invasivi, le stesse informazioni che riceve il browser di qualsiasi visitatore. Lavoro solo su siti che l'acquirente possiede o è autorizzato a gestire, e te lo confermo prima.
Q: Hai bisogno delle mie password?
A: Non per lo Snapshot o Full Audit - sono controlli esterni. Per Audit + Fix, l'accesso viene concordato in modo sicuro DOPO l'inizio dell'ordine: un login amministratore temporaneo che crei e che puoi eliminare non appena abbiamo finito. Mai inviare password nella chat pre-ordine.
Q: Puoi garantire che il mio sito non venga mai hackerato?
A: No - e dovresti diffidare chiunque prometta il contrario. Quello che faccio è rimuovere le vulnerabilità documentate che gli aggressori usano effettivamente, poi verificarlo con una nuova verifica e un report datato.
Q: Il mio sito è già stato hackerato. Puoi aiutare?
A: Scrivimi prima e descrivi i sintomi (pagine strane, avvisi, email dall'hosting). L'ambito di cleanup dipende dall'infezione; Audit + Fix è di solito il punto di partenza, casi gravi potrebbero richiedere un'offerta personalizzata prima dell'ordine.
Q: Cosa ricevo esattamente?
A: Un report scritto datato: ogni problema riscontrato, le evidenze, una valutazione di gravità e la correzione esatta. Gli ordini Audit + Fix ricevono anche un report before/after dopo la riesamina.