Sfoglia categorie
Esplora
Fiverr Pro
Italiano
$
USD
Esperto SPL di Splunk, avvisi, dashboard, supporto SOC
Trasforma i dati grezzi dei log in ricerche SPL chiare e utili.
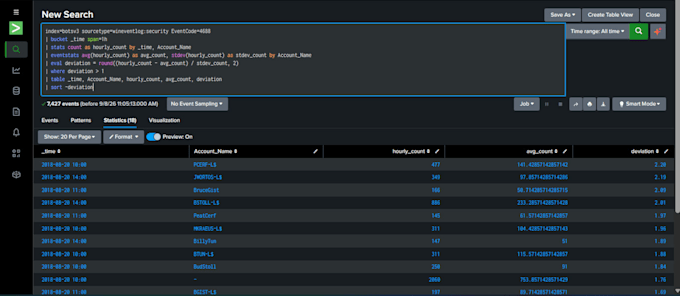
Scrivo e ottimizzo query SPL di Splunk per aiutarti a cercare, filtrare e dare senso a grandi volumi di dati di log, che si tratti di restringere un enorme insieme di dati a eventi specifici, estrarre campi chiave o creare una ricerca riutilizzabile per il monitoraggio continuo.
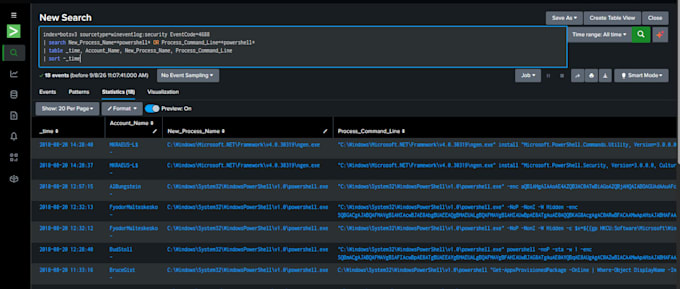
Esempio del mio lavoro: Utilizzando i log degli eventi di sicurezza di Windows, ho creato una ricerca per individuare attività sospette di PowerShell, evidenziando eventi di esecuzione di processi usando flag codificati o hidden-window, una tecnica comune usata per nascondere attività dannose. Ha restituito 18 eventi rilevanti su migliaia, andando dritto a ciò che necessita davvero di essere investigato.
Cosa posso fare:
Prima di ordinare, prepara:
Trasformiamo i tuoi log in risposte.
Traduzione automatica.
Devo darti accesso alla mia istanza Splunk?
Sì, oppure puoi inviare dati di log di esempio o esportati
Con quali fonti di log puoi lavorare?
La maggior parte dei log standard importati in Splunk, log di sicurezza, eventi di sistema, attività dei processi, log di rete e altro ancora
La ricerca funzionerà a lungo termine o è usa e getta?
Le query Standard e Premium sono progettate per essere riutilizzabili, non solo risposte una tantum.
Puoi scrivere ricerche per threat hunting, non solo filtraggio di base?
Sì, posso creare ricerche basate su indicatori specifici, pattern o comportamenti sospetti, come l'esempio di PowerShell nel mio servizio.