Sfoglia categorie
Italiano
$
USD
Connettiti alla tua IA
nos3ns3
Effettuerò un audit di sicurezza professionale dei tuoi smart contract Solidity e Rust per individuare vulnerabilità, difetti logici, problemi di controllo degli accessi e schemi di implementazione rischiosi. Riceverai un rapporto di audit chiaro, con severità classificata e raccomandazioni pratiche per aiutarti a mettere in sicurezza il tuo progetto Web3, DeFi, token, NFT, staking o EVM prima del deployment.


Strumenti:
MythX
•
Slither
•
Truffle
I servizi di criptovaluta si concentrano solo sullo sviluppo e la programmazione. Non condividere mai dati sensibili o chiavi private con altri.
Traduzione automatica.
Di cosa hai bisogno per iniziare?
Codice sorgente dello smart contract o repository, versione di Solidity/compiler, documentazione del progetto, target di deployment/rete e una breve spiegazione del comportamento previsto.
Quali vulnerabilità controlli?
Revisiono il controllo degli accessi, reentrancy, problemi di autorizzazione, errori logici, chiamate esterne non sicure, problemi aritmetici/economici, preoccupazioni di front-running, problemi di inizializzazione e altri rischi di sicurezza Solidity/EVM rilevanti per il progetto.
Riceverò un rapporto di audit?
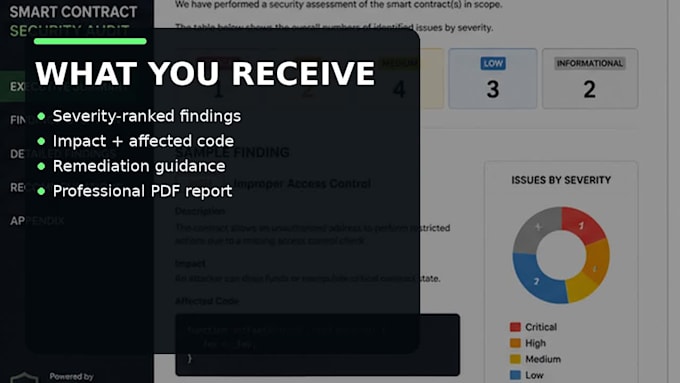
Sì. Riceverai un rapporto PDF strutturato contenente risultati, gravità, impatto e raccomandazioni per la correzione.
Fai audit dei protocolli DeFi?
Sì, a seconda della complessità. Contattami prima di ordinare per sistemi di prestito, AMM, vault, staking, sistemi dipendenti da oracle o protocolli multi-contract.
Puoi verificare le mie correzioni successivamente?
Sì. I pacchetti Standard e Premium possono includere una verifica dopo la correzione.
Un audit garantisce che il mio contratto non possa essere hackerato?
No. Un audit di sicurezza migliora significativamente la sicurezza e identifica rischi noti, ma nessun audit professionale può garantire che il software sia privo di vulnerabilità.