Sfoglia categorie
Esplora
Fiverr Pro
Italiano
$
USD

Traduzione automatica.
Sicurezza di Node.js e Express API: header di sicurezza, limitazione del rate, CORS e una scansione di vulnerabilità OWASP ZAP prima e dopo.
La maggior parte delle app Node vengono consegnate senza header di sicurezza, senza limiti di rate e con CORS aperto. Niente di tutto ciò si nota finché qualcuno non forza l'accesso o non estrae dati dalla tua API. Chiudo queste falle e lo dimostro con una scansione.
COSA FACCIO
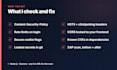
- Header di sicurezza con helmet: CSP, HSTS, protezione da frame e sniffing
- Una Content-Security-Policy che non rompe la tua app
- Limitazione del rate, più restrittiva su login e registrazione
- CORS bloccato al tuo vero frontend
- Flags dei cookie: HttpOnly, Secure, SameSite
- Audit delle dipendenze per CVE noti
- Scansione di base OWASP ZAP del tuo sito live
COSA OTTIENI
- Correzioni integrate nel tuo repo
- Un report in linguaggio semplice di cosa è stato esposto e cosa è cambiato
PORTFOLIO: L'API di GameVerse utilizza helmet con CSP personalizzato, limiti di rate globali e specifici per login, e una scansione ZAP ad ogni deploy.
Inviami il tuo URL. Ti dirò cosa vedo prima di ordinare.
Ricorda che è contrario alle politiche di Fiverr per i freelance includere temi, modelli o qualsiasi altro elemento che violi i diritti di terzi o le leggi applicabili nell'opera consegnata. Per saperne di più, consulta Guida alla creazione digitale responsabile.
Reliable Web Development and Cybersecurity Support for Your Projects
Lingue
Traduzione automatica.
Traduzione automatica.
È un test di penetrazione?
No. È una scansione automatizzata più il rinforzo delle falle più comuni. Un vero pentest è manuale, costa molto di più e non voglio presentarlo come tale.
Una CSP può rompere il mio sito?
Una CSP superficiale può farlo. Inizio in modalità solo report, correggo ciò che segnala, poi la applico definitivamente, così niente si rompe in produzione.
La mia app non è Express. Puoi comunque aiutarmi?
Lo scan Basic funziona su qualsiasi sito. Le correzioni sono per Node e Express. Per Django, FastAPI o Next.js, contattami prima.
Puoi mettere Cloudflare davanti?
Sì. Aggiungo il WAF di Cloudflare: configuro WAF e SSL, e blocco il server in modo che accetti traffico solo da Cloudflare, nascondendo il tuo IP di origine.


