Sfoglia categorie
Esplora
Fiverr Pro
Italiano
$
USD
Supporto affidabile nello sviluppo web e nella cybersecurity per i tuoi progetti
Pipeline CI/CD di GitHub Actions che testa, scansiona e distribuisce la tua app ad ogni push, bloccando la distribuzione se qualcosa fallisce.
La maggior parte delle pipeline si limita a build e deploy. Io creo pipeline DevSecOps, dove ogni push deve superare controlli di sicurezza prima di arrivare in produzione.
COSA CONFIGURO
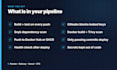
- Workflow di GitHub Actions: installa, lint, testa, build
- Scansione di segreti con Gitleaks, così una chiave API trapelata fa fallire il build
- Scansione delle dipendenze con Snyk o npm audit
- Costruzione immagine Docker con scansione CVE di Trivy
- Push su Docker Hub o GitHub Container Registry
- Deploy su Render, Railway, Vercel o VPS, legato al commit che ha superato
- Controllo di salute che conferma che la nuova versione è effettivamente attiva
COSA OTTIENI
- File di workflow commitati nel tuo repo
- Segreti in GitHub Secrets, mai nel codice
- Una breve guida per leggere e riavviare la pipeline
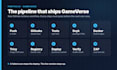
PORTFOLIO: la mia piattaforma GameVerse viene distribuita tramite questa pipeline. Esegue Gitleaks, Snyk, Docker, Trivy, un deploy gated su Render, e poi uno scan OWASP ZAP del sito live.
Inviami il tuo repo e dove distribuisce. Ti dirò cosa serve prima di ordinare.
Traduzione automatica.
La mia app deve essere prima dockerizzata?
Non per il Basic. Standard e Premium creano un'immagine, quindi se ancora non hai un Dockerfile, ordina il mio gig Dockerfile insieme a questo, o scrivimi per un preventivo combinato.
Gli scansioni di sicurezza interromperanno il mio build?
Solo se trovano vulnerabilità sopra una soglia che concordiamo, come CVE critici. Non ti sommergerò di notifiche, e spiego ogni vulnerabilità su cui metto il gate.


