Sfoglia categorie
Italiano
$
USD
Connettiti alla tua IA
Ingegnere DevSecOps, Kubernetes, Hardening Linux e Firewalls
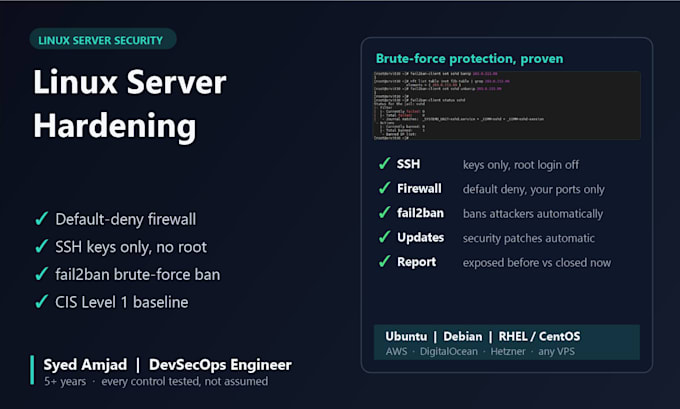
Hai bisogno di un server Linux sicuro fin dal primo giorno, oppure di uno già esposto a bot? Imposterò, sécurò e fortificarò il tuo VPS Linux o server cloud senza bloccarti.
Cosa faccio:
Ogni modifica viene salvata in backup e testata prima, così il tuo sito resta online.
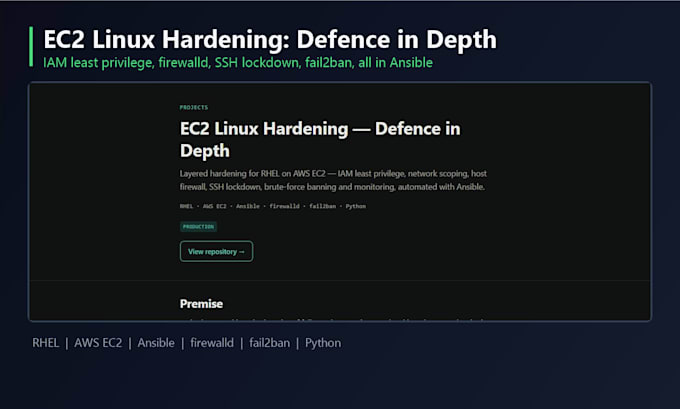
Perché scegliere me: ho costruito una piattaforma di automazione per firewall di produzione per una grande flotta Linux (iptables, ipset, Python, Ansible) con backup e rollback ad ogni deployment. Ha reso le deploy più rapide di 3x.
Funziona con: Ubuntu, Debian, CentOS e RHEL su AWS, DigitalOcean, Hetzner, Linode o qualsiasi VPS.
Per favore scrivimi prima di ordinare così posso controllare il tuo server e proporti il pacchetto giusto.
Server:
Virtual private server
•
Nginx
•
Server web
Sistema operativo:
Linux
•
Unix
Traduzione automatica.
Perderò l'accesso al mio server durante il rinforzo?
No. Mantengo una seconda sessione aperta, metto in whitelist il tuo IP prima, e applico le modifiche al firewall con rollback automatico se la connessione si interrompe.
Hai bisogno di accesso root?
Basta un utente sudo temporaneo. Puoi rimuoverlo appena il lavoro è finito, e te lo ricorderò.
Il mio server usa Docker. Il firewall romperà i miei container?
No. Docker gestisce le proprie regole iptables, quindi filtro il traffico dei container nella catena DOCKER-USER e verifico ogni porta pubblicata prima di consegnarla.