Sfoglia categorie
Esplora
Fiverr Pro
Italiano
$
USD
Senior DevOps e Cloud Security Engineer, AWS, GCP, Azure, Kubernetes
Carichi di lavoro e CI/CD: vulnerabilità di immagini e dipendenze, catena di approvvigionamento.
Cosa ottieni
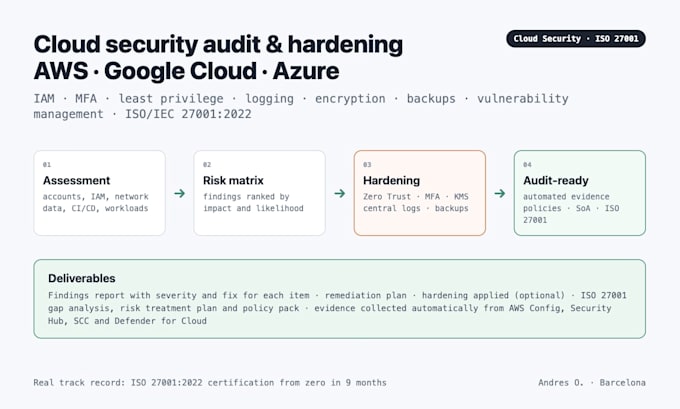
Risultati classificati per rischio con una soluzione concreta per ciascuno, un piano di remediation e, se vuoi, le correzioni applicate. Per ISO 27001: analisi delle lacune, piano di trattamento del rischio, politiche e prove pronte per l'auditor.
Esperienza
Certificazione ISO 27001:2022 da zero in 9 mesi per un'azienda di software con 120 dipendenti, 61 dei 93 controlli evidenziati automaticamente, nessuna non conformità importante.
Senior DevOps & Cloud Security Engineer, oltre 8 anni. Prezzi di lancio per i miei primi clienti su Fiverr. Rilevamento: logging centrale, alert, CloudTrail/Audit logs, Security Hub/Defender/SCC.
Dati: crittografia a riposo e in transito, backup e test di ripristino.
Rete: esposizione, gruppi di sicurezza, IP pubblici, endpoint privati.
Identità: account root/proprietario, MFA, minimo privilegio, chiavi e segreti.
Scopri cosa potrebbe trovare un attaccante (o un auditor) nel tuo cloud e sistemalo. Valuto e rafforzo ambienti AWS, Google Cloud e Azure con un approccio Zero Trust, e aiuto le aziende a ottenere la certificazione ISO/IEC 27001:2022.
Cosa verifico
Traduzione automatica.
È un test di penetrazione?
No. È una valutazione di sicurezza di configurazione e architettura; posso raccomandare un pentest successivamente.
Hai bisogno dell'accesso come amministratore?
L'accesso in sola lettura è sufficiente per la valutazione (ruolo SecurityAudit); il rafforzamento richiede un accesso in scrittura limitato che puoi revocare.
Firmi un NDA?
SÌ.
