Integratorò la scansione delle vulnerabilità di trivy nel tuo ci cd

Alcune informazioni sono state tradotte automaticamente.

Ucraina

Parlo Ucraino, Russo, Inglese

Ingegnere DevSecOps

Ingegnere DevOps e studente di Cybersecurity con focus su automazione dell'infrastruttura cloud-native, metodologie GitOps e consegna affidabile del software. Ho esperienza pratica nella creazione, ge...
Informazioni su questo servizio

Proteggi la tua pipeline CI/CD con scansioni automatiche delle vulnerabilità

Stai distribuendo container vulnerabili? La sicurezza non dovrebbe essere un ripensamento o un collo di bottiglia. Integrerò strumenti DevSecOps automatizzati direttamente nelle tue pipeline CI/CD così puoi individuare le vulnerabilità prima che raggiungano la produzione.

Come Site Reliability Engineer praticante, mi concentro su un'integrazione senza soluzione di continuità. Costruisco pipeline di sicurezza che gli sviluppatori vogliono davvero usare, senza interrompere il flusso di distribuzione.

Cosa posso fare per te:
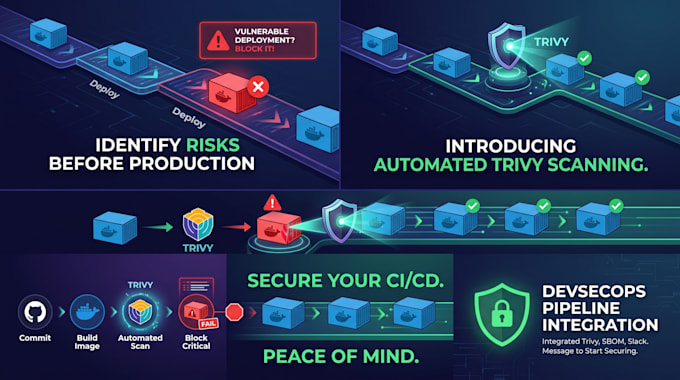
  • Scansione automatica: Integra Trivy nelle tue GitHub Actions o GitLab CI per scansionare immagini Docker, IaC (Terraform) e manifest Kubernetes ad ogni build.
  • Generazione di SBOM: Automatizza la creazione di Software Bill of Materials (SBOM) usando Trivy per mantenere la trasparenza nella tua supply chain software.
  • Notifiche istantanee: Configura integrazioni webhook personalizzate per inviare avvisi critici di vulnerabilità direttamente ai tuoi canali Slack.
  • Ottimizzazione della pipeline: Assicura che i controlli di sicurezza siano veloci e non blocchino il tuo processo di sviluppo quotidiano.


Strumenti:

Docker

•

GitLab

•

Jenkins

•

GitHub

•

BitBucket

Framework:

Terraform

Provider Cloud:

Amazon Web Services

•

Piattaforma Google Cloud

Linguaggio di programmazione:

Python

Expertise:

Installazione

•

Sviluppo

•

Configurazione