Sfoglia categorie
Esplora
Fiverr Pro
Italiano
$
USD



Traduzione automatica.
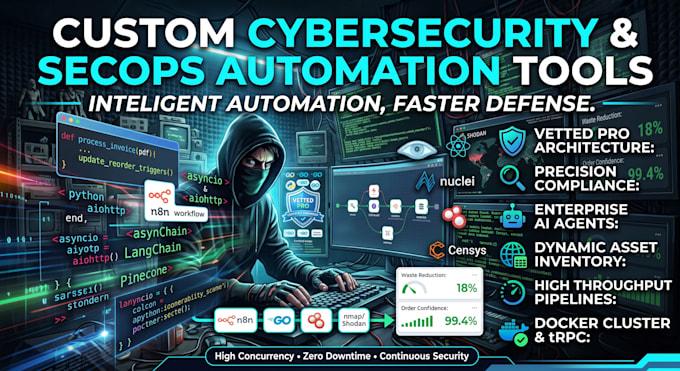
Hai bisogno di uno strumento Python specializzato per automatizzare la ricognizione sulla sicurezza, auditare vulnerabilità API o monitorare continuamente le superfici di attacco?
Progetto strumenti di automazione SecOps in Python di livello produttivo, suite di test di sicurezza API asincrone e motori di monitoraggio difensivo continuo progettati per velocità, alta concorrenza e visibilità affidabile delle minacce.
Capacità principali di sicurezza e automazione
AI FULL STACK SYSTEMS ARCHITECT
Lingue
Traduzione automatica.
Traduzione automatica.
Fornisci il codice sorgente completo e la documentazione?
Sì. Ricevi codice sorgente Python pulito, modulare e non compilato, insieme a un README.md dettagliato che copre installazione, configurazione delle variabili di ambiente ed esempi di esecuzione, per i pacchetti più avanzati.
L'automazione può funzionare continuamente (24/7) su un VPS o server cloud?
Sì. Gli strumenti possono essere consegnati con un Dockerfile, docker-compose.yml o configurazioni di systemd per esecuzione in background senza interruzioni, pianificazione automatica (cron/Celery) e riavvio automatico al riavvio.
Come eviti il sovraccarico del server target o i ban da WAF/rate-limit?
Tutti gli script includono concorrenza configurabile (asyncio.Semaphore), throttling personalizzabile requests-per-second (RPS), backoff esponenziale, rotazione user-agent e supporto opzionale per proxy HTTP/SOCKS5.
Lo strumento può inviare allarmi in tempo reale quando viene trovata una vulnerabilità o una modifica alle risorse?
Sì. I dispatcher di allerta in tempo reale possono essere integrati tramite webhook con Discord, Slack, bot Telegram, Microsoft Teams, Jira o server SMTP email personalizzati.
Quali formati di output sono supportati?
L'output può essere salvato in JSON strutturato, CSV, database SQLite/PostgreSQL, report HTML/PDF formattati o trasmesso direttamente al terminale usando log ricco e colorato.