Sfoglia categorie
Esplora
Fiverr Pro
Italiano
$
USD
Amministratore di sistema Linux e Windows, Docker, Ansible
Il tuo nuovo VPS è aperto di default: login con password abilitato, root esposto, nessun firewall, nessuna protezione contro bot che scansionano internet alla ricerca di server deboli.
Rafforzo il tuo server Linux (Debian, Ubuntu, CentOS, Rocky o AlmaLinux) contro gli attacchi automatizzati più comuni.
Ciò che ottieni (per pacchetto):
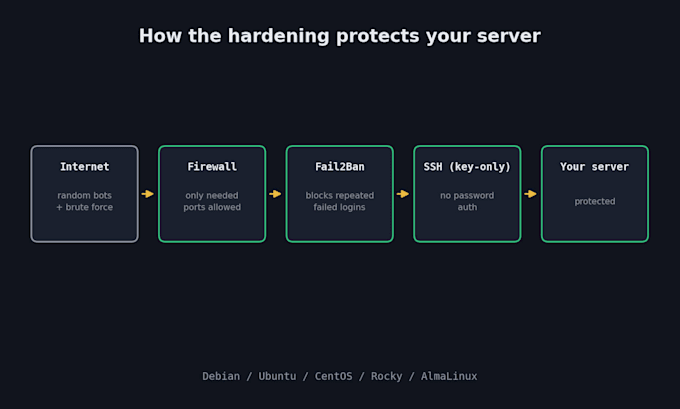
- SSH bloccato solo con chiave, login come root disabilitato
- Firewall configurato solo per il traffico necessario
- Fail2Ban che blocca i tentativi di login falliti ripetuti
- Aggiornamento completo del sistema (Standard & Premium)
- Rapporto scritto di ogni modifica (Standard & Premium)
- scansione delle porte con nmap per verificare che niente di inaspettato sia esposto (Premium)
Per sviluppatori, piccole imprese e auto-ospitanti che hanno appena affittato un VPS e vogliono metterlo in sicurezza prima di deployare qualcosa di importante.
Non incluso: fix a livello applicativo, risposta a incidenti su server già compromessi, lavoro su policy SELinux su distro RHEL, server Windows.
È necessario l'accesso SSH come root o sudo prima che inizi.


Server:
Virtual private server
•
Altro
Sistema operativo:
Linux
Traduzione automatica.
Hai bisogno di accesso root al mio server?
Sì, accesso SSH funzionante con privilegi di root o sudo. Non ho bisogno di altre password di account, solo accesso al server.
Questo influenzerà il mio sito o app?
No, se funzionano correttamente. Rafforzo solo il livello OS (SSH, firewall, Fail2Ban), non il codice della tua app o il database.
Supporti CentOS, Rocky Linux o AlmaLinux?
Sì, per SSH, firewall e Fail2Ban. Non configuro ancora le policy SELinux su queste distro, scrivimi prima se ne hai bisogno.
Il mio server è già stato hackerato, puoi aiutarmi?
Questo servizio è di rafforzamento preventivo, non risposta a incidenti. Scrivimi prima di ordinare così posso indirizzarti correttamente.
Cosa succede se rimango bloccato fuori dopo le modifiche?
Testo l'accesso SSH prima di consegnare per assicurarmi che tu non sia bloccato, e documenterò la configurazione originale per il rollback.
Puoi anche risolvere bug nella mia app?
Questo esula dal scope di questo servizio. Scrivimi e posso quotarlo separatamente se ha senso.
Quanto tempo ci vuole?
Il tempo di consegna è indicato per pacchetto (2-3 giorni), ma il lavoro pratico di solito richiede 1-3 ore una volta che ho accesso.