Sfoglia categorie
Esplora
Fiverr Pro
Italiano
$
USD
Consulente di cybersecurity specializzato in SIEM e conformità
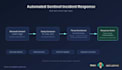
Automatizza la risposta agli incidenti di Microsoft Sentinel con una pipeline funzionante di Azure Logic Apps, creata per te, deployata da te.
Gli incidenti si accumulano, i dati delle entità sono sepolti in JSON, e il triage manuale ti fa perdere tempo. Costruirò un'automazione Logic App che trasforma un vero incidente Sentinel in una risposta automatizzata: estrazione delle entità, arricchimento opzionale con threat-intel, e un'azione di notifica o ticketing.
Ciò che ottieni:
Come funziona:
Dimmi i tuoi tipi di entità e l'azione target (Teams, email, webhook o piattaforma di ticketing). Costruisco e testo la pipeline, poi consegno il modello più la documentazione.
Nota sul scope:
Questo fornisce un modello per il TUO ambiente. Non richiedo mai accesso al tuo workspace Sentinel o credenziali.
Background:
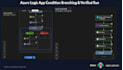
Automazioni pratiche con Sentinel e Logic Apps, arricchimento con VirusTotal, logica condizionale di risposta, integrazioni API OAuth, testate end-to-end contro un'istanza live di ServiceNow.
Contattami prima se non sei sicuro di quale pacchetto sia più adatto.


Provider Cloud:
microsoft azure
Traduzione automatica.
Q: Hai bisogno di accesso al mio workspace Sentinel o agli strumenti di sicurezza?
A: No. Costruisco e testo con dati di esempio realistici, poi consegno un modello e una guida alla configurazione per il deployment nel tuo ambiente. Non ho mai bisogno di credenziali o accesso live al tuo tenant.
Q: Devo già aver configurato Sentinel per ordinare questo?
A: Aiuta, ma non è necessario. Se stai ancora pianificando il deployment, posso costruire in base alle forme standard di incidenti e entità di Sentinel, così il modello sarà pronto quando lo sarai.
Q: La versione Premium include un'integrazione personalizzata con piattaforma — include ServiceNow in modo specifico?
A: ServiceNow è un esempio comprovato (testato end-to-end, inclusa la creazione di ticket reale). Per un'altra piattaforma, farò ricerche e adatterò lo stesso pattern OAuth alla tua API come parte della consegna Premium.
Q: Cosa succede se la mia piattaforma target non usa OAuth?
A: La maggior parte delle API moderne sì, ma se usi un metodo di autenticazione diverso (API key, Basic Auth, ecc.), comunicamelo nei dettagli dell'ordine così posso pianificare di conseguenza — questo potrebbe influenzare i tempi di consegna.
Q: Questo funzionerà specificamente con Microsoft Sentinel, o anche con altri SIEM?
A: Questo servizio è costruito specificamente per la struttura di incidenti e entità di Microsoft Sentinel e Azure Logic Apps. Non è una soluzione generica compatibile con tutti i SIEM.
Q: Puoi personalizzare la soglia di severità o i tipi di entità?
A: Sì — questa discussione avviene durante la chiamata di definizione del scope e si riflette nel modello consegnato. I livelli Standard e Premium includono questa personalizzazione di default.
Q: Questo include i costi delle risorse Azure (Logic Apps, connettori, ecc.)?
A: No — questo servizio copre solo la costruzione e la consegna. I costi di runtime di Azure (esecuzioni Logic Apps, connessioni API, uso di API di terze parti come VirusTotal) sono fatturati direttamente da Microsoft o dal fornitore rilevante, separatamente da questo servizio.
Q: Cosa succede se ho problemi a deployare il modello da solo?
A: Ogni pacchetto include revisioni nel suo scope (vedi dettagli del pacchetto) per risolvere eventuali problemi con il modello consegnato. Per supporto continuo oltre, possiamo discutere un accordo separato.
Q: Hai bisogno di dettagli sulla mia organizzazione o configurazione di sicurezza?
A: Solo quelli necessari per definire correttamente il scope (tipi di entità, piattaforma target, eventuali preferenze di severità) — niente sui tuoi incidenti, utenti o infrastrutture reali. Costruisco con dati di esempio realistici, non con il tuo ambiente live.
Q: Qual è la tua esperienza con Sentinel e Logic Apps?
A: Possiedo certificazioni CySA+ e CASP, e ho esperienza pratica nella creazione e test di automazioni Sentinel-integrate con Logic App, inclusa estrazione reale di entità, arricchimento threat-intel, e integrazioni API OAuth con un'istanza live di ServiceNow.


