Sfoglia categorie
Italiano
$
USD
Connettiti alla tua IA
Penetration tester, AppSec e consulente di sicurezza informatica
Le API sono il modo più comune con cui gli hacker accedono ai tuoi dati. Testo la tua REST o API GraphQL come farebbe un vero attaccante, poi ti mando un rapporto chiaro su cui i tuoi sviluppatori possono agire.
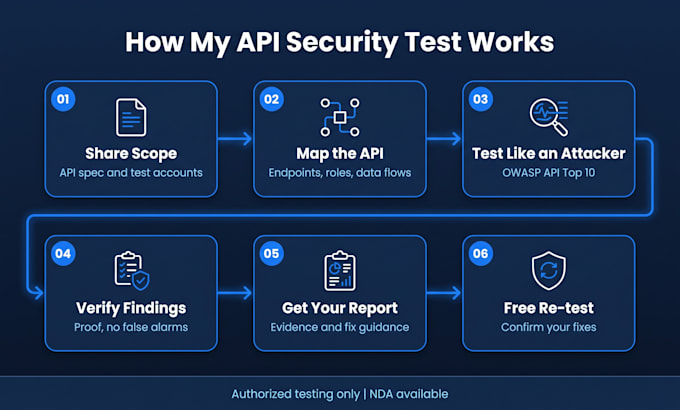
COSA TESTO (OWASP API Security Top 10)
Autorizzazioni a livello di oggetto e funzione rotte (BOLA/IDOR)
Autenticazione fallita, vulnerabilità JWT e token
Esposizione eccessiva dei dati e assegnazione di massa
Assenza di rate limiting e abuso delle risorse
Problemi di injection e validazione degli input
Configurazione di sicurezza mancante e endpoints esposti
Introspezione GraphQL, profondità e abuso di batching
COSA OTTIENI
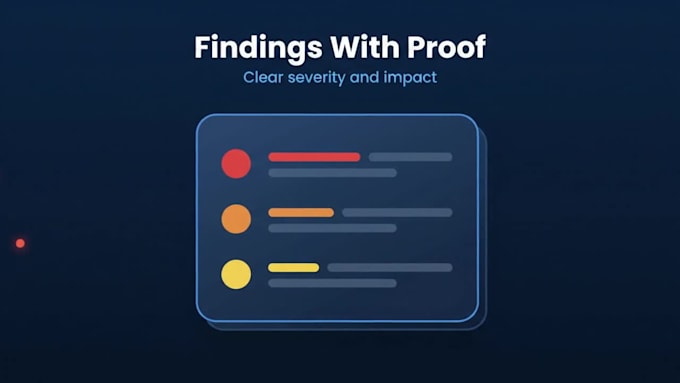
Rapporto tecnico con prove di richiesta/risposta per ogni riscontro
Valutazione del rischio CVSS e guida passo-passo per la correzione
Riassunto esecutivo per il management
Nuova verifica gratuita delle issue risolte (Standard e Premium)
STRUMENTI
Burp Suite, Postman, OWASP ZAP, ffuf, jwt_tool, più test manuale.
CHISONO
Laurea magistrale in Information Security, oltre 3 anni di esperienza, oltre 100 applicazioni web e API testate, ex team lead SOC. Completato corso di Penetration Testing su API (APIsec University). Certificazioni: eJPT, PEH, Security+.
Test autorizado solamente
Testo solo le API che possiedi o per cui hai il permesso di testare. NDA disponibile.
Scrivimi prima di ordinare così confermiamo l'ambito.


Applicazione di testing:
Applicazione web
Tecnologia di sviluppo:
.NET
•
C#
•
Django
•
JavaScript
•
Node.js
Dispositivo:
PC
•
Mac
•
Linux
•
iPhone
•
Telefono cellulare Android
Traduzione automatica.
Hai bisogno di permesso prima di testare?
Sì. Testo solo API di cui possiedi la proprietà o per cui hai un'autorizzazione scritta da testare, e invierò un breve modulo di scope prima di iniziare.
Di cosa hai bisogno da me?
Un file OpenAPI/Swagger o una collezione Postman, l'URL di base e account di test per ogni ruolo utente.
Il testing interromperà la mia API?
Il testing è non distruttivo per impostazione predefinita. Consiglio un ambiente di staging e concordiamo in anticipo su limiti di throughput e finestre temporali.
Testi GraphQL?
Sì: introspezione, profondità delle query, batching e controlli di autorizzazione.
Cosa include il rapporto?
Scoperte con severità, prove, impatti e passaggi di correzione, oltre a un sommario esecutivo su Standard e Premium.
I miei dati sono riservati?
Sì. NDA disponibile su richiesta e tutti i dati di test vengono cancellati dopo la consegna.