Sfoglia categorie
Esplora
Fiverr Pro
Italiano
$
USD
Ingegnere di sicurezza Microsoft 365 e Azure
Il tuo SIEM dovrebbe ridurre gli incidenti, non moltiplicarli. Implemento nuovi workspace di Microsoft Sentinel e aggiusto quelli esistenti che inondano gli analisti di rumore o consumano budget sull’ingestione.
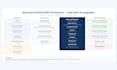
Cosa faccio: health check (regole silenziose, incidenti Defender XDR duplicati, costi di ingestion per tabella e fonte), regole analitiche KQL personalizzate mappate a MITRE ATT&CK con mappatura completa delle entità, messa a punto del tasso di falsi positivi con watchlist invece di spegnere le regole, playbook Logic Apps per arricchimento e contenimento, e deployment greenfield completi con connettori, workbook e handover documentato.
Ogni regola è validata contro attacchi simulati prima della consegna, e tutto viene spedito come template ARM in Git in modo che il tuo team possa rivedere e tornare indietro se serve.
Background: certificazione AZ-500, 2 anni nello Azure Security Premier Support gestendo casi di Sentinel e Defender con i team di prodotto Microsoft. Nessuna modifica in produzione senza la tua approvazione scritta. NDA benvenuto.


Provider Cloud:
microsoft azure
Expertise:
Debug
•
Configurazione
Risorsa di cloud computing:
Gruppi di sicurezza
Traduzione automatica.
Di quale accesso hai bisogno?
Sentinel Reader per il health check. Contributore nel gruppo di risorse Sentinel solo quando approvi le modifiche per iscritto.
Quali fonti di log riesci a collegare?
Entra ID, Defender XDR, Office 365, Defender for Cloud e firewall come Palo Alto o Fortinet via CEF/AMA. Altre fonti su richiesta.
Questo aumenterà la mia fattura Azure?
Nessuna sorpresa. Dimensiono il livello di impegno, imposto la retention delle tabelle e aggiungo un avviso di volume giornaliero così i costi di ingestion restano prevedibili.


