Sfoglia categorie
Italiano
$
USD
Connettiti alla tua IA
Specialista in sicurezza e modelli Notion
Non sei sicuro di cosa dovrebbe fare il tuo team quando si verifica un incidente di sicurezza? Ottieni un playbook di risposta agli incidenti pronto all'uso su Notion, così tutti sanno chi fa cosa e quando.
Creato da un laureato in informatica e ingegneria con formazione pratica in SOC/IR (simulazione di lavoro virtuale del Commonwealth Bank, laboratorio SOC).
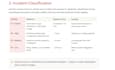
BASIC: elementi essenziali di base: criteri di attivazione, matrice di severità P1-P4, ruoli, passaggi di triage e contenimento.
STANDARD (più popolare): il playbook completo:
Matrice di severità, ruoli, triage, gestione delle prove, contenimento
Piano di comunicazione fuori banda e elenco di contatti
Riferimenti normativi (GDPR, HIPAA, CERT-In, UK GDPR, PIPEDA, PDPA, NIS2 e altri)
Recupero, revisione post-incidente, modelli di comunicazione
Allegato rapido ransomware
Database di log degli incidenti
Mappatura ISO 27001 / SOC 2 (riferimento)
PREMIUM: Standard, personalizzato con i tuoi ruoli, livelli di severità e un piano RACI/escalation.
Ideale per startup, piccoli team di sicurezza e consulenti.
Riferimento solo come base, non consulenza legale o garanzia di conformità. Conferma con il tuo consulente o auditor di fiducia.


Informa il freelance di eventuali preferenze o preoccupazioni relative all'uso di strumenti di IA nel completamento e/o nella consegna dell'ordine.
Traduzione automatica.
Potrò modificare il modello dopo averlo ricevuto?
Sì, completamente modificabile una volta duplicato.
Devo avere un piano a pagamento di Notion?
No, il piano gratuito funziona bene.
Si basa su un quadro di conformità specifico?
Sì — allineato con NIST SP 800-61r2 e include la mappatura dei controlli ISO 27001/SOC 2.
Come viene consegnato?
Link duplicato di Notion, pronto all’istante.
Hai trovato una mappatura che non si adatta alla tua versione del framework?
Scrivimi e la aggiornerò
Qual è la differenza tra i pacchetti?
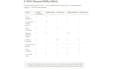
Le coperture Basic includono gli aspetti fondamentali della risposta (attivazione, severità, ruoli, triage, contenimento). La Standard aggiunge la gestione delle evidenze, riferimenti normativi, recupero, modelli di comunicazione e un tracker funzionante. La Premium include la mappatura della conformità più un'espansione completa di severità, escalation e RACI
La mappatura della conformità è certificata da audit?
No. La mappatura ISO 27001:2022 e SOC 2 è un punto di riferimento verificato per accelerare la preparazione, non una garanzia di certificazione. Conferma sempre le mappature di controllo finali con il tuo auditor prima di presentarle come prova di audit
I tempi regolamentari sono garantiti legalmente?
No. Le finestre di reporting per GDPR, CERT-In, PIPEDA e altri sono fornite come riferimento iniziale e sono verificate al momento della stesura, ma possono cambiare. Verifica gli obblighi attuali con il tuo consulente legale prima di fare affidamento su di essi.
Offrite revisioni?
Sì, le revisioni per ogni package sono elencate nella tabella dei prezzi. Contattami prima se hai bisogno di qualcosa al di fuori della personalizzazione standard, come una versione specifica per settore.


