Sfoglia categorie
Esplora
Fiverr Pro
Italiano
$
USD
Analista di sicurezza informatica
Se ti stai preparando alla certificazione ISO 27001:2022 o vuoi rafforzare il Sistema di Gestione della Sicurezza delle Informazioni (ISMS) della tua organizzazione, sono qui per aiutarti.
Come Lead Auditor / Implementer ISO 27001 certificato, con esperienza pratica nel cybersecurity aziendale (protezione endpoint, DLP, controllo accessi e infrastruttura IT), offro consulenze strutturate, pratiche e pronte per l'audit, personalizzate sulle esigenze del tuo business.
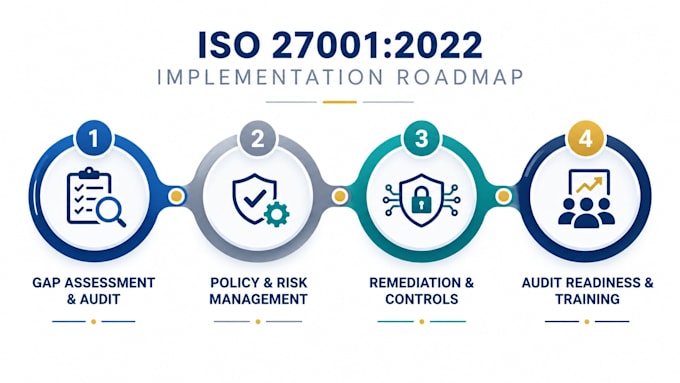
Ecco come posso aiutarti:
Perché scegliere questa gig?
Contattami prima di ordinare così possiamo discutere le tue esigenze
Traduzione automatica.
Fornisci certificazioni ISO 27001 ufficiali?
No, le certificazioni ufficiali ISO 27001 possono essere rilasciate solo da un organismo di certificazione accreditato (CB). Ti aiuto a preparare la tua organizzazione, la documentazione e i controlli per superare con successo l'audit ufficiale.
Puoi personalizzare la documentazione in base alla dimensione della mia azienda?
Assolutamente sì. Adatto tutte le politiche e i framework di valutazione del rischio alle dimensioni operative, all'infrastruttura e ai requisiti del settore specifico della tua azienda.
Cosa ti serve da me per iniziare?
Una breve panoramica della tua attuale configurazione IT, delle politiche di sicurezza esistenti (se presenti) e dell'ambito del tuo target ISMS.