Sfoglia categorie
Esplora
Fiverr Pro
Italiano
$
USD
Hai bisogno di un controllo di sicurezza indipendente prima di un lancio, un audit o una revisione di sicurezza per il cliente? Sono un tester di penetration di applicazioni web certificato OSCP e bug bounty hunter. Testo la tua app manualmente, come farebbe un attaccante. Non solo un report di scanner.
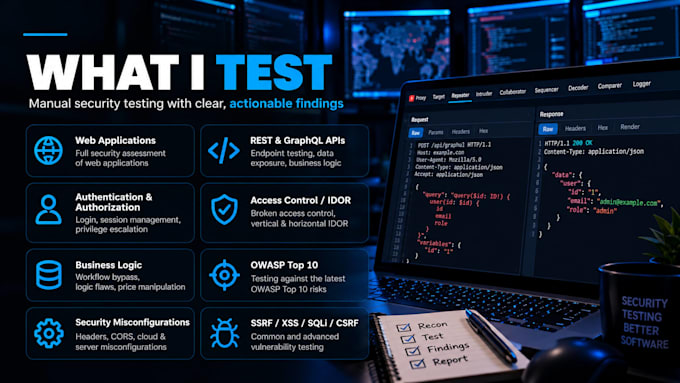
COSA TESTO (solo ambito concordato)
COME LAVORO
Recon e mappatura della superficie di attacco, poi test manuale in Burp Suite, quindi convalido ogni scoperta per eliminare falsi positivi, poi report.
COSA OTTIENI
Un report di scoperte validate con severità, endpoint interessato, passaggi per riprodurre, prove e come risolvere. Se non trovo nulla di sfruttabile nell'ambito, ricevi un riepilogo di ciò che è stato testato.
A CHI È RIVOLTO
Team SaaS, startup, sviluppatori, costruttori di API e piccole imprese.
COSA SERVE
URL target, ambito, account di test e documentazione API (se disponibili).
SOLO TEST AUTORIZZATI
Devi possedere il target o avere il permesso scritto per testarlo. Niente DoS o test distruttivi.
Scrivimi prima il tuo ambito.


Applicazione di testing:
Applicazione web
Dispositivo:
PC
•
Mac
•
Linux
Traduzione automatica.
Cosa ti serve da me per iniziare?
L'URL target, i domini o endpoint in scope, account di test (idealmente 2 per ruolo), documentazione API o una collezione Postman se disponibili, e conferma che possiedi o sei autorizzato a testare il target.
Puoi testare la mia API?
Sì. Testo API REST e GraphQL per autorizzazioni rotte (IDOR/BOLA), difetti di autenticazione, injection, esposizione eccessiva di dati e problemi di rate-limiting. Un file Swagger/OpenAPI o collezione Postman mi aiuta a coprire di più.
Puoi testare un'applicazione protetta da login?
Sì, e la maggior parte dei problemi gravi sono dietro il login. Fornisci account di test. Per i test di controllo accessi, due account per ruolo mi permettono di verificare se un utente può accedere ai dati di un altro utente.
Fornisci un rapporto?
Sì. Ogni ordine include un rapporto. Ogni scoperta convalidata ha una severità, l'URL o endpoint interessato, passaggi per riprodurre, prove e indicazioni di rimedio.
Questo è un test manuale o una scansione automatizzata?
È manuale. Potrei usare strumenti per recon e discovery, ma indago e convalido le scoperte a mano in Burp Suite. Non otterrai un'esportazione grezza dello scanner.
Puoi testare ambienti di staging?
Sì, e lo consiglio. La staging mi permette di testare più approfonditamente senza rischi per i dati di produzione o utenti reali.
Cosa succede se non trovi alcuna vulnerabilità?
Non garantisco le scoperte; dipende dalla tua app e dall'ambito. Se non si trova nulla di sfruttabile, ottieni comunque un rapporto che elenca cosa è stato testato, prova utile della tua postura di sicurezza.
Hai bisogno di autorizzazione per testare?
Sì, sempre. Devi possedere il target o avere il permesso scritto dal proprietario. Non testiamo siti di terze parti, e non facciamo DoS, test distruttivi o altro che esuli dall'ambito concordato.