Sfoglia categorie
Italiano
$
USD
Connettiti alla tua IA
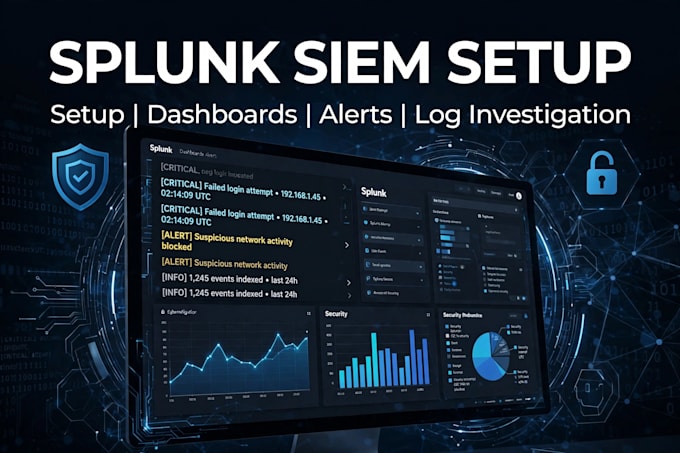
Analista Splunk SIEM per monitoraggio SOC e analisi log
Hai problemi con Splunk? Configurerò il tuo Splunk SIEM e offrirò un’indagine sui log di sicurezza per te.
Aiuto piccole imprese, team SOC e admin IT a far funzionare Splunk nel modo giusto - non solo installato, ma effettivamente utile.
Cosa farò:
- Installare e configurare Splunk Enterprise / Splunk Cloud
- Onboarding dei dati: Windows, Linux, firewall, AWS, Azure, Active Directory
- Creare indici, sourcetypes e input dei dati
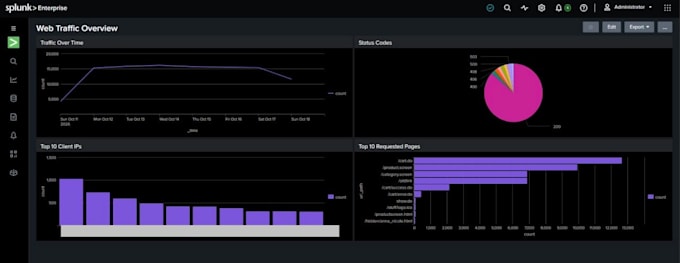
- Costruire dashboard, report e alert in tempo reale
- Indagare log sospetti, login falliti, malware e attacchi brute-force
- Scrivere un rapporto chiaro: cosa è successo, cosa è a rischio, cosa sistemare
Perché me?
Mi concentro sulla sicurezza, non solo sulla config. Avrai Splunk pulito, sicuro e documentato, che il tuo team può effettivamente usare.
Scrivimi prima di ordinare se hai un ambiente grande o un’indagine urgente - rispondo rapidamente.
Provider Cloud:
Altro
Expertise:
Installazione
•
Debug
•
Configurazione
Risorsa di cloud computing:
Altro
Traduzione automatica.
Di cosa hai bisogno per iniziare?
I tuoi accessi a Splunk o dettagli del server, quali log vuoi monitorare e quale problema vuoi risolvere.
Lavori con Splunk Cloud?
Sì, lavoro sia con Splunk Enterprise sia con Splunk Cloud.
Puoi indagare su un hack/una violazione?
Sì. Scegli Premium. Inviami i tuoi log e la timeline e farò l’indagine e ti fornirò un rapporto completo.