Sfoglia categorie
Esplora
Fiverr Pro
Italiano
$
USD
Traduzione automatica.
Hai un frontend costruito in Next.js o React che ha bisogno di un database reale, autenticazione o API di terze parti collegate? UI generata con v0, Lovable o Cursor e bloccata sul backend?
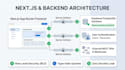
Sono specializzato nella creazione di architetture backend sicure e scalabili e nel collegare database per applicazioni moderne in Next.js.
Cosa consegno:
Stack tecnologico:
Perché scegliermi?
Hai bisogno che il tuo frontend sia collegato a un database reale? Scrivimi un messaggio, e lo mettiamo in funzione!
Full Stack Web Developer, Modern Framework Specialist
Lingue
Traduzione automatica.
Traduzione automatica.
Puoi collegare un backend al mio frontend v0, Lovable o generato da AI?
Sì! È uno dei servizi più richiesti. Hai già l'interfaccia frontend, e io configurerò il database backend, l'autenticazione utenti (Clerk/Supabase Auth) e gli endpoint API in modo che funzioni tutto perfettamente.
Cos'è la Row Level Security (RLS) in Supabase, e la configuri?
La RLS garantisce che gli utenti possano accedere solo ai propri dati privati e non possano visualizzare o modificare record di altri utenti. Configuro politiche RLS rigorose e pronte per la produzione su tutte le tabelle del database.
Come gestisci in modo sicuro le credenziali del database e i segreti API?
Tutte le stringhe di connessione al database e i segreti API sono conservati esclusivamente come variabili di ambiente lato server (.env.local) e richiamati tramite Next.js Server Actions o Route Handlers, assicurando che non siano mai esposti al browser lato client.


