Sfoglia categorie
Italiano
$
USD
Connettiti alla tua IA

Traduzione automatica.
Preoccupato per PHP2Shell? darò una revisione della tua configurazione PHP e aiuterò a rimediare CVE-2026-109618 e CVE-2026-109619 con aggiornamenti di sicurezza ufficiali o supportati dal fornitore.
Ho 7 anni di esperienza nello sviluppo web, inclusi PHP, WordPress, Laravel, distribuzione VPS e Docker.
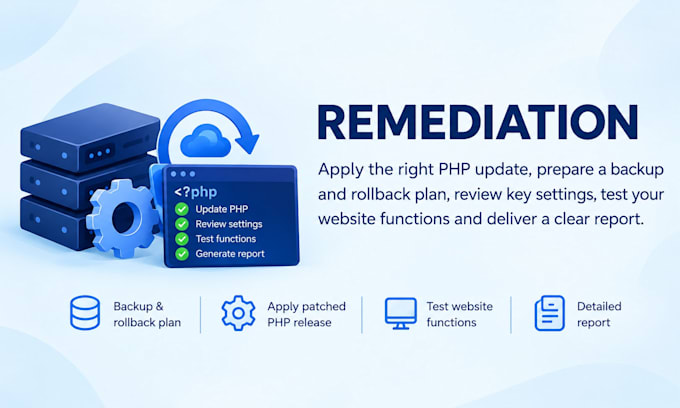
A seconda del tuo pacchetto, farò:
Basic è solo valutazione. Standard copre un sito compatibile. Premium aggiunge staging e fino a 2 ore di fix di compatibilità concordati.
Versioni PHP più vecchie, più siti e grandi aggiornamenti di codice richiedono un preventivo su misura. Aggiornamenti su hosting condiviso possono dipendere dal tuo provider. La pulizia da malware e i test di penetrazione completi non sono inclusi. Le mitigazioni temporanee non sostituiscono completamente la patch.
Mi invii l’URL del tuo sito, tipo di hosting e versione PHP prima di ordinare così posso confermare ambito e accesso.
Ricorda che è contrario alle politiche di Fiverr per i freelance includere temi, modelli o qualsiasi altro elemento che violi i diritti di terzi o le leggi applicabili nell'opera consegnata. Per saperne di più, consulta Guida alla creazione digitale responsabile.
Senior Full Stack Developer, Custom Web Apps and WordPress
Lingue
Traduzione automatica.
Traduzione automatica.
Questo servizio PHP2Shell cosa copre?
Copre la valutazione e, nei pacchetti di patch, la remediation di CVE-2026-109618 e CVE-2026-109619 utilizzando aggiornamenti PHP ufficiali o supportati dal fornitore. L’ambito del pacchetto determina backup, test dell’applicazione, staging e lavoro di compatibilità.
Il pacchetto Basic include la risoluzione del problema?
No. I controlli di base riguardano l’esecuzione PHP di un sito e lo stato delle patch e forniscono un piano d’azione scritto. Scegli Standard o Premium per un aggiornamento concordato, o scrivimi per una proposta personalizzata.
Supporti WordPress, WooCommerce e Laravel?
Sì, oltre alle applicazioni PHP personalizzate. Rivedo l’hosting, le dipendenze e l’accesso necessario prima di confermare l’ambito dell’aggiornamento. Grandi store e applicazioni più vecchie potrebbero richiedere una proposta su misura.
Aggiornare WordPress o installare un plugin di sicurezza risolve PHP2Shell?
Aggiornare WordPress o aggiungere un plugin di sicurezza da solo non mette patch al runtime PHP. Controllo la build PHP che serve il tuo sito e se il fornitore hosting ha applicato le correzioni rilevanti.
È possibile disabilitare una funzione PHP invece di aggiornare?
Modifiche di configurazione temporanee possono ridurre rischi specifici, ma non sostituiscono completamente le patch PHP2Shell. Spiego l’esposizione residua e do priorità all’aggiornamento ufficiale o supportato dal fornitore.
Cosa succede se uso hosting condiviso o una versione PHP vecchia?
Su hosting condiviso, il provider può controllare gli aggiornamenti PHP. Rami più vecchi richiedono una revisione di compatibilità e conferma di eventuali backport del fornitore. Valuto le opzioni disponibili prima di accettare un ordine a prezzo fisso per la patch.
Il mio sito avrà downtime o problemi di compatibilità?
Gli aggiornamenti possono richiedere un riavvio o una finestra di manutenzione. preparo backup e passi di rollback e testo i flussi concordati. Premium include staging e correzioni di compatibilità limitate. Non posso garantire downtime zero né compatibilità con tutto il codice legacy.
E se il mio sito è già patched o è stato hackato?
Se già patchato, documento l’evidenza ed evito cambiamenti inutili. La rimozione malware e l’intervento in caso di incidente sono servizi separati; un aggiornamento PHP da solo non dimostra che una compromissione esistente sia stata rimossa.
Di quale accesso hai bisogno?
A seconda della configurazione, potrei aver bisogno di accesso temporaneo all’hosting, accesso SSH limitato e un account admin o di test del sito. Confermo i requisiti nella conversazione dell’ordine. Condividi solo gli accessi necessari e revocali dopo il completamento.
Cosa riceverò e cosa conta come revisione?
Riceverai un rapporto sui risultati o sulle modifiche, prove di patch, test concordati e azioni residue. Le revisioni riguardano l’ambito originale. Siti extra, nuove funzionalità, migrazioni importanti, test di penetrazione completi e licenze a pagamento non sono inclusi.