Sfoglia categorie
Esplora
Fiverr Pro
Italiano
$
USD
Analista GRC e auditor IT freelance
Hai bisogno di valutare il rischio del fornitore senza leggere report SOC di 100 pagine?
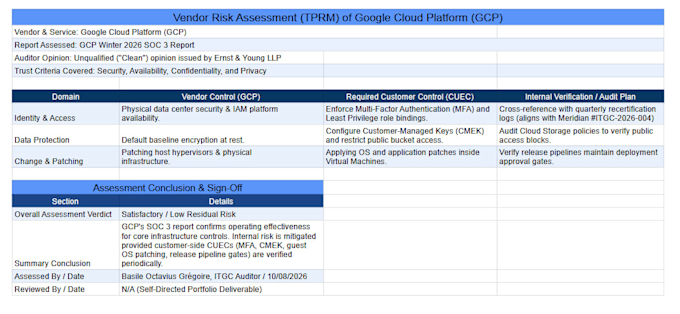
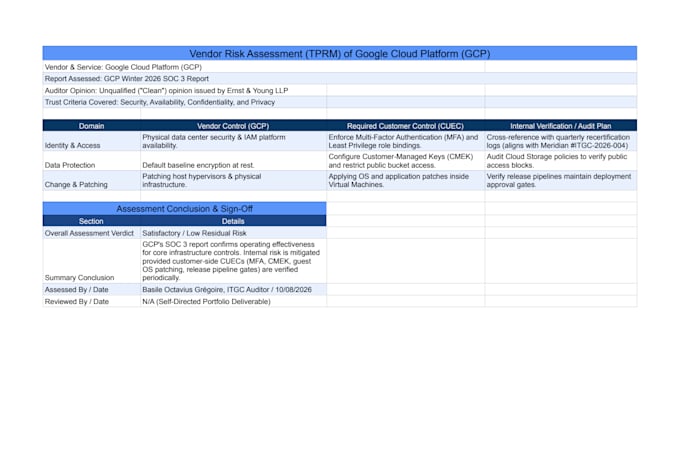
Analizzo i report SOC 1, SOC 2 e SOC 3 dei fornitori, estraggo i Complementary User Entity Controls (CUECs) e costruisco matrici strutturate di gestione del rischio di terze parti (TPRM) per garantire la conformità del fornitore.
Cosa otterrai:
Risparmia ore di lettura manuale e ottieni deliverable puliti e pronti per l'audit di conformità.
Contattami prima di ordinare per discutere i formati dei report!

Tipo di azienda:
Imprenditori autonomi
Settore:
Sicurezza informatica
Traduzione automatica.
Che tipi di rapporti puoi analizzare?
Valuto i report SOC 1 (Type I/II), SOC 2 (Type I/II) e SOC 3 secondo tutti i Trust Services Criteria.
Che formato riceverò?
Riceverai un workbook Excel strutturato (.xlsx) contenente la matrice di mappatura CUEC TPRM e un riepilogo PDF esecutivo.