Sfoglia categorie
Esplora
Fiverr Pro
Italiano
$
USD
Hacking etico, sicurezza web
Effettuerò una valutazione professionale della sicurezza dell'applicazione web utilizzando una metodologia strutturata OWASP Top 10 per identificare, convalidare e documentare le vulnerabilità di sicurezza nella tua applicazione web.
Il test comprende test di sicurezza manuali, identificazione e convalida delle vulnerabilità, analisi della superficie di attacco, valutazione dell'impatto sulla sicurezza, raccolta di prove e report chiari con indicazioni pratiche per la remediation.
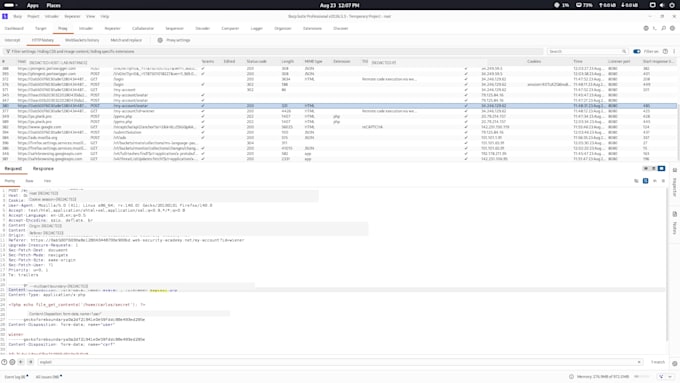
Il testing è stato eseguito in ambienti di laboratorio autorizzati, ambienti approvati dal cliente e ambienti di laboratorio della PortSwigger Web Security Academy. Sono state utilizzate tecniche di Burp Suite Professional e test manuali per investigare il comportamento dell'applicazione e convalidare i risultati di sicurezza.
A seconda del pacchetto scelto, riceverai un rapporto riepilogativo sulla sicurezza, screenshot annotati, risultati convalidati, valutazione del rischio e raccomandazioni pratiche per la remediation.
Mi concentro su test di sicurezza responsabili, basati su prove concrete, e non eseguo test contro sistemi senza autorizzazione adeguata.



_upzvst.jpg)
Applicazione di testing:
Applicazione web
Tecnologia di sviluppo:
HTML e CSS
•
JavaScript
•
PHP
•
Python
•
SQL
Dispositivo:
PC
•
Linux
Traduzione automatica.
Di cosa hai bisogno da me per iniziare la valutazione della sicurezza?
Ho bisogno dell'URL del sito o dell'applicazione target, dell'ambito di testing concordato e dell'autorizzazione scritta per eseguire il test di sicurezza. Se è richiesta l'autenticazione, fornisci le credenziali di test necessarie e eventuali limitazioni dell'ambito.
Quali tipi di vulnerabilità vengono testate?
Testo per vulnerabilità di sicurezza comuni delle applicazioni web utilizzando una metodologia allineata a OWASP Top 10, inclusi injection, problemi di autenticazione e controllo degli accessi, configurazioni di sicurezza errate, XSS, CSRF, vulnerabilità legate ai file, SSRF e altre vulnerabilità applicabili all'ambito concordato.
Esegui test di sicurezza manuali?
Sì. La valutazione utilizza tecniche di security testing manuale con Burp Suite Professional per investigare il comportamento dell'applicazione, convalidare le vulnerabilità potenziali e ridurre i falsi positivi. Possono essere utilizzati strumenti automatizzati dove appropriato, ma i risultati vengono revisionati manualmente.
Riceverò un rapporto di sicurezza?
Sì. A seconda del pacchetto scelto, riceverai un rapporto riepilogativo sulla sicurezza o un rapporto dettagliato contenente risultati convalidati, prove di supporto, informazioni sul rischio e raccomandazioni pratiche per la remediation.
Puoi testare il mio sito senza autorizzazione?
No. Eseguo test di sicurezza solo su applicazioni e sistemi per i quali il cliente ha fornito l'autorizzazione corretta o in ambienti specificamente progettati per il security testing, come i laboratori della PortSwigger Web Security Academy.