Sfoglia categorie
Esplora
Fiverr Pro
Italiano
$
USD


Traduzione automatica.
Hai costruito la tua app in fretta con Lovable, Bolt, Cursor o a mano, e ora arrivano utenti reali? Prima che lo facciano, lascia che qualcuno la analizzi come farebbe un attaccante.
COSA CONTROLLO
- Segreti nel repository e nella cronologia Git (.env, chiavi API, token)
- Autenticazione e sessioni: cookie, JWT, scadenza, revoca
- Controllo degli accessi su API e azioni del server: un utente può raggiungere ciò che non gli appartiene?
- Validazione input e injection (SQL, XSS, SSRF)
- Intestazioni di sicurezza, CORS, CSP, limitazione del rate
- Dipendenze con vulnerabilità note
- Gestione degli errori: cosa trapela al browser
COSA OTTIENI
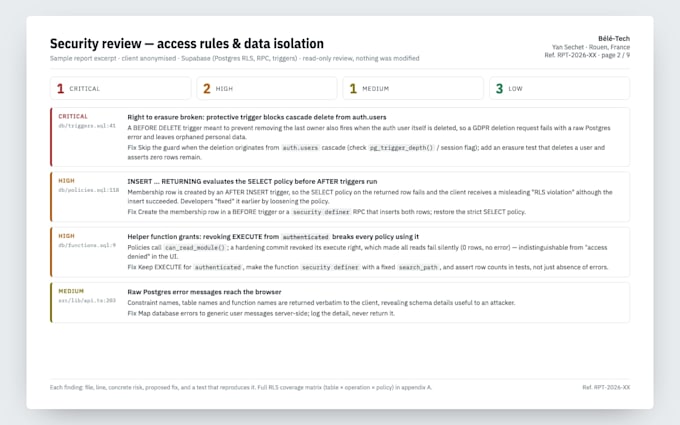
- Un rapporto scritto classificato come critico / alto / medio / basso, con file, riga, rischio concreto e soluzione
- Passaggi per riprodurre ogni scoperta
- Premium: correzioni consegnate come pull request che revisioni, una per ogni scoperta
COME LAVORO
Solo in modalità di sola lettura a meno che tu non ordini le correzioni. Nessun accesso in produzione, nessun dato reale degli utenti. Ambito e prezzo fissati, esclusioni scritte. Risposte entro 24 ore.
Background: Gestisco un'app di dati sanitari in produzione (Next.js, Postgres, Docker) con crittografia end-to-end, WAF, monitoraggio e backup testati.
Non sei sicuro di quale pacchetto sia adatto? Inviami le dimensioni del repository e lo stack, te lo dirò onestamente.
Supabase RLS App Security Auditor Web Developer
Lingue
Traduzione automatica.