Sfoglia categorie
Esplora
Fiverr Pro
Italiano
$
USD

Progettare software scalabili, API e sistemi di AI
AUDIT DI SICUREZZA & ARCHITETTURA AI CODE
IL PROBLEMA
Le app vibe-coded create con Cursor, Claude, Lovable o v0 possono contenere chiavi API esposte, regole di database deboli, rischi di prompt-injection e architetture instabili.
LA SOLUZIONE
Auditiamo il tuo livello di applicazione AI strato per strato per identificare vulnerabilità, proteggere i dati dei clienti, controllare i costi API inutili e preparare il sistema per traffico reale.
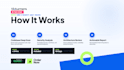
COSA AUDITIAMO
COSA RICEVI
Un report di sicurezza chiaro con priorità di correzione e roadmap passo passo di refactoring per la prontezza alla produzione.
PERCHÉ TKTURNERS
Ingegneri AI full-stack specializzati in React, Next.js, Node.js e applicazioni mobile.
PRE-AUDIT GRATUITO
Contattami prima di ordinare per una valutazione gratuita di 5 minuti del tuo stack applicativo.
Tecnologia di sviluppo:
Python

MEETOVO
Our team developed Meetovo, an all-in-one recruiting platform. We managed the entire project lifecycle, including design, implementation, database management, and deployment, ensuring efficiency, scalability, and a user-friendly experience.
mar 2022

Empowering Confident Youth
Education Services
Our team developed Empowering Confident Youth, an 11-week program platform for youth development.We managed the project lifecycle, including design, implementation, content integration, and deployment, ensuring an engaging and user-friendly experiene
dic 2021-mar 2022
Traduzione automatica.
Perché dovrei inviarti un messaggio prima di ordinare?
Contattandoci in anticipo, possiamo rivedere il tuo stack tecnologico, la dimensione del codebase e il builder AI specifico usato, così da consigliarti il pacchetto esatto di cui hai bisogno e offrirti un pre-audit gratuito di 5 minuti.
Perché dovrei inviarti un messaggio prima di ordinare?
Auditiamo codice generato da Claude, Cursor, Lovable, v0, Bolt, Windsurf, GitHub Copilot, Replit e setup di coding LLM personalizzati su framework web e mobile.
Di quale accesso al codice hai bisogno per eseguire l'audit?
Puoi concedere accesso in sola lettura al tuo repository GitHub, GitLab o Bitbucket, oppure fornire un archivio ZIP sicuro del codice sorgente e dello schema delle variabili di ambiente.
Devo coprire costi di strumenti o API di terze parti?
No. Il nostro audit utilizza i nostri strumenti proprietari di ispezione e revisione manuale. Sei responsabile solo dei tuoi account di hosting, database o provider LLM di terze parti.
Cosa copre il Basic Sanity & Security Scan?
Il livello Basic analizza il tuo repository alla ricerca di segreti hardcoded, token API esposti, file di ambiente insicuri, vulnerabilità critiche delle dipendenze e rischi di leak di prompt.
Il tuo audit include la correzione dei bug trovati?
I livelli Basic e Standard forniscono istruzioni dettagliate e passo passo per la remediation. Il livello Premium include correzioni dirette e pratiche per vulnerabilità critiche e colli di bottiglia architetturali.
In quale formato consegnerai l'audit?
Riceverai un report strutturato in PDF con riassunti esecutivi, livelli di severità (Critico, Alto, Medio, Basso), snippet di codice e istruzioni di correzione precise.
Qual è la tua politica di revisione?
Ogni livello include revisioni in cui chiarifichiamo i risultati, ri-eseguiamo la scansione delle sezioni di codice corrette o rispondiamo a domande di implementazione per assicurare che il tuo team possa risolvere ogni item.
Puoi gestire manutenzione continua o refactoring dopo l'audit?
Sì. Se il tuo codebase richiede una revisione architetturale completa, supervisione continua della sicurezza o suite di test automatizzati, offriamo supporto post-audit dedicato e pacchetti di retainer.
Come proteggi la riservatezza del mio codebase e proprietà intellettuale?
Trattiamo tutto il codice del cliente con la massima riservatezza. Non condividiamo, pubblichiamo o addestriamo modelli esterni sul tuo codice proprietario, e cancelliamo copie locali al termine del progetto.


