Sfoglia categorie
Italiano
$
USD
Connettiti alla tua IA
Analista di Cybersecurity SOC e Splunk SIEM
Hai bisogno di aiuto per dare senso ai tuoi log di sicurezza?
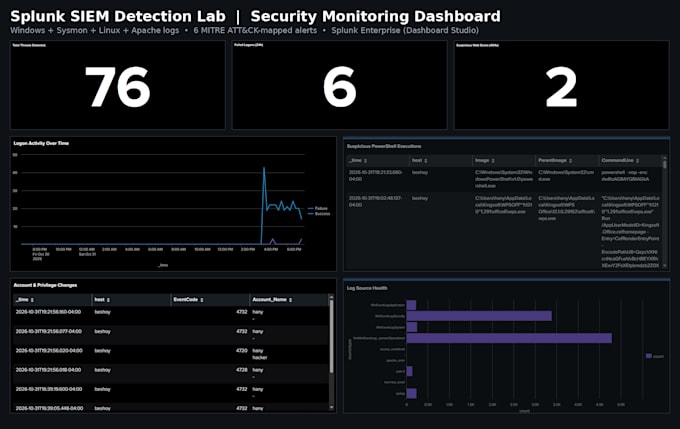
Leggere migliaia di voci di log di Splunk richiede tempo. In qualità di SOC Analyst certificato (CEH, CSA, ECIR), posso rivedere i tuoi log, individuare comportamenti sospetti e fornire un rapporto chiaro e facile da leggere su ciò che ho trovato.
Cosa farò per te:
- Revisionerò i log esportati di Splunk.
- Curerò attività sospette (ad es. attacchi di brute-force, login falliti, escalation dei privilegi).
- Eseguirò query SPL per filtrare il rumore e trovare le vere minacce.
- Fornirò un rapporto scritto che spiega eventuali anomalie riscontrate e consigli sui passi successivi.
Cosa serve da te:
- Un campione dei log che vuoi che analizzi (CSV o testo).
- Una breve descrizione del tuo ambiente (ad es. Windows, Linux).
Perché scegliere me?
Sono profondamente appassionato di difesa Blue Team. Non uso solo strumenti; conosco il MITRE ATT&CK framework e il ciclo di vita della gestione degli incidenti. Fammi aiutare a mettere al sicuro il tuo ambiente.


Tecnologia:
splunk
•
Altro
Tipo di analisi:
Analisi diagnostica
•
Altro
Expertise:
Avvisi
•
Rilevamento di anomalie
•
Altro
Linguaggio di programmazione:
Python
•
SQL
Traduzione automatica.
In quale formato dovrebbero essere i miei log?
Il formato CSV, TXT o JSON è preferibile. Se non sei sicuro, scrivimi prima di ordinare.