Sfoglia categorie
Italiano
$
USD
Connettiti alla tua IA
Realizzerò una dashboard personalizzata di cybersecurity in Python Streamlit
La tua app Android espone dati sensibili o è vulnerabile agli attacchi?
In quanto ricercatore di sicurezza con esperienza, ho trovato vulnerabilità reali in applicazioni importanti (inclusi React Native e app di messaggistica sicura). Effettuerò un audit di sicurezza approfondito del tuo Android APK per trovare difetti critici prima che lo facciano gli hacker.
Cosa farò:
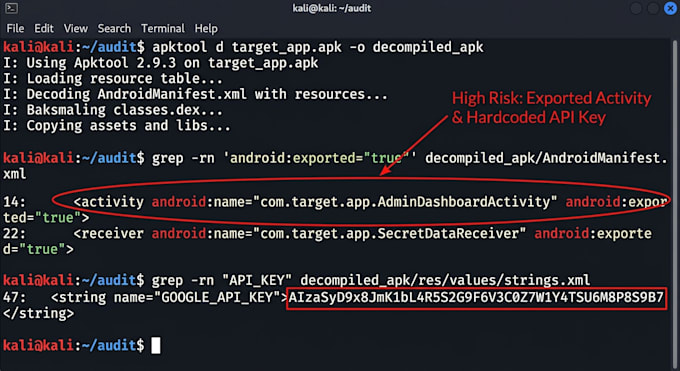
- Decompilare il tuo APK (Jadx/Smali) per analizzare il codice sorgente.
- Cercare segreti hardcoded (chiavi API, password, token).
- Testare componenti esportati (Activities, Services, Receivers) per accessi non autorizzati.
- Analizzare AndroidManifest.xml per configurazioni errate.
- Controllare archiviazione dati non sicura e vulnerabilità di sicurezza di rete.
Caratteristiche che otterrai:
- Un rapporto dettagliato e professionale sulle vulnerabilità.
- Prova di concetto (PoC) chiara o passaggi per riprodurre.
- Consigli concreti di remediation per correggere i bug.
Perché scegliere me?
Non uso solo strumenti automatici; faccio anche una revisione manuale del codice per trovare difetti logici profondi che gli scanner mancano.
Per favore contattami prima di ordinare così possiamo discutere lo scope della tua app.
_xxyrfm.jpg)
_jcudz4.jpg)
Applicazione di testing:
Altro
Tecnologia di sviluppo:
C/C++
•
Kotlin
•
Python
•
React
•
React Native
Dispositivo:
Linux
Traduzione automatica.
Devo fornire il codice sorgente?
No, ho bisogno solo del file APK. Lo decompilo io.
Questo bypasserà la sicurezza della tua app o l’anti-tampering?
L’audit serve a trovare vulnerabilità nella tua app. Non bypasso la sicurezza lato server; analizzo il codice lato client.
E se non trovi bug?
Riceverai comunque un rapporto completo sulla postura della sicurezza della tua app, includendo le aree testate e le raccomandazioni.