Sfoglia categorie
Esplora
Fiverr Pro
Italiano
$
USD



Traduzione automatica.
I tuoi agenti AI possono accedere a Jira, GitLab, Slack e ai tuoi database. Puoi dire cosa hanno fatto oggi e chi gliel'ha chiesto?
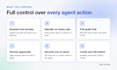
Costruisco agenti AI e automazioni con un livello di controllo intermedio, così gli agenti non tengono mai le tue chiavi e ogni azione è limitata, approvata e registrata. Gestisco questa configurazione in produzione sulla mia piattaforma.
Ciò che ottieni:
Compatibile con Claude, GPT, Gemini, n8n, clienti MCP e i tuoi strumenti di sviluppo (Jira, GitLab, GitHub, Slack).
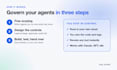
Come funziona:
Può essere auto-ospitato nel tuo cloud se ne hai bisogno. Possiedi tutto il codice e i log.
Non sai da dove partire? Il pacchetto Basic è una verifica di cosa i tuoi agenti possono accedere oggi, con un piano di correzione.
AI and Compute infrastructure
Lingue
Traduzione automatica.
Traduzione automatica.
Questo funziona con gli strumenti AI che usiamo già?
Sì. Il livello di controllo si colloca tra qualsiasi agente (Claude, GPT, Copilot, n8n o clienti MCP) e i tuoi strumenti. Mantieni i tuoi agenti e aggiungi il controllo su cosa possono fare.
Cosa include l'audit?
Reviso quali agenti usi, cosa possono accedere, dove sono le chiavi e cosa viene registrato. Ricevi un rapporto scritto con la classifica dei rischi, più un piano di correzione che puoi fare da solo o consegnarmi.
Hai bisogno di accesso ai nostri sistemi?
Per l'audit, basta una condivisione dello schermo o accesso in sola lettura. Per le build, lavoro nei tuoi account con accesso limitato che puoi revocare in qualsiasi momento.
Dove vengono archiviati i log di audit?
Nel tuo database o cloud, fuori dalla portata dell'agente. Li possiedi e decidi quanto conservarli.
Questo rallenterà i nostri agenti?
Non in modo evidente per l'uso normale. Solo le azioni considerate ad alto rischio aspettano un'approvazione umana.
Può funzionare nel nostro cloud?
Sì, ed è l'impostazione predefinita. Tutto gira nel tuo account cloud o sui tuoi server, e possiedi tutto il codice e i log.
È una certificazione di conformità?
No. Costruisco i controlli tecnici e il tracciamento di audit su cui si basano framework come SOC 2 o ISO 27001, ma non rilascio certificazioni.


