Sfoglia categorie
Esplora
Fiverr Pro
Italiano
$
USD
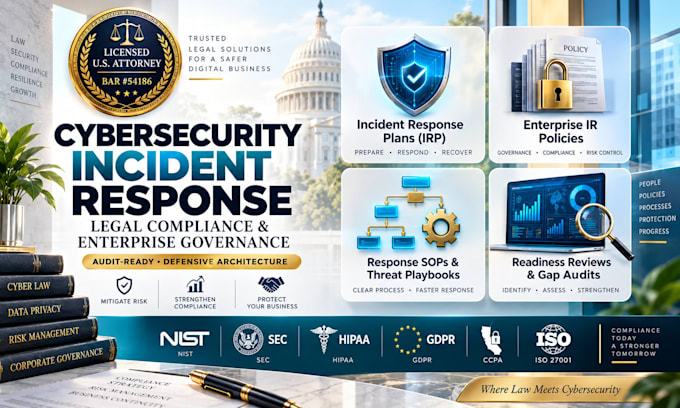
Avvocato autorizzato negli Stati Uniti, risposta agli incidenti di cybersecurity e privacy dei dati
Quando si verifica una violazione dei dati, ritardi e non conformità regolamentari portano a responsabilità catastrofiche, multe e distruzione del brand.
Sono Carol Angela Clancy, avvocato autorizzato negli Stati Uniti (Bar #54186). Redigo piani di risposta agli incidenti di cybersecurity (IRP) legalmente vincolanti e completi che proteggono le organizzazioni secondo le leggi sulla privacy statali, federali e globali.
Cosa include il tuo IRP:
Template preconfezionati falliscono le verifiche e espongono i dirigenti a responsabilità diretta. Ottieni un framework verificato, redatto da un avvocato, su misura per il tuo stack tecnologico e il tuo profilo di rischio.
Proteggi la tua organizzazione prima che si verifichi un incidente. Effettua il tuo ordine oggi.
Ambito legale:
Business (Aziendale)
Paese di destinazione:
Stati Uniti
Ricorda che non esiste una procedura di selezione per questo servizio. Ti consigliamo di inviare un messaggio al freelance e controllare tutti i dettagli necessari prima di effettuare l'ordine. I freelance di questa categoria sono stati sottoposti a un processo di selezione. Puoi trovare maggiori dettagli qui.
Traduzione automatica.
Come vengono gestite le revisioni?
Le revisioni vengono inviate direttamente tramite la piattaforma Fiverr entro i limiti del pacchetto per perfezionare le designazioni tecniche, i ruoli del team interno e gli alberi di governance.
Come personalizziamo il piano in base alla nostra stack tecnologica?
Dopo aver effettuato l'ordine, completerai un questionario di onboarding dettagliando la struttura aziendale, il settore, l'infrastruttura esistente, i tipi di dati gestiti e gli obblighi di conformità.
Questo piano può essere fornito ai vettori di assicurazione cyber e agli auditor di conformità?
Sì. Questi documenti sono redatti per soddisfare i requisiti rigorosi di sottoscrizione delle assicurazioni cyber, audit di preparazione SOC 2 Type II e richieste di due diligence dei fornitori terzi.
Quali standard regolamentari copre questo piano di risposta agli incidenti?
A seconda della giurisdizione operativa, il piano si allinea con le regole di divulgazione SEC, HIPAA/HITECH, GDPR, CCPA/CPRA, NYDFS 500, NIST SP 800-61 Rev. 2 e ISO/IEC 27035.
Perché ho bisogno di un avvocato autorizzato per redigere il mio IRP invece di un consulente IT?
I team IT proteggono i sistemi, ma gli avvocati ti tutelano da sanzioni statutarie, azioni di enforcement e cause legali. Un piano legalmente solido tutela il privilegio avvocato-cliente, stabilisce un protocollo di catena di custodia difendibile e soddisfa i tempi di divulgazione delle violazioni specifici delle leggi.
