Sfoglia categorie
Esplora
Fiverr Pro
Italiano
$
USD
programmazione e tecnologia
Il tuo sito web sta accidentalmente rivelando segreti sensibili?
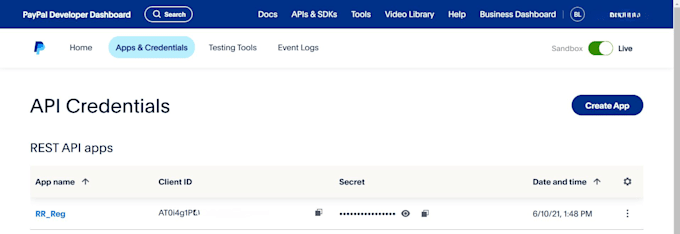
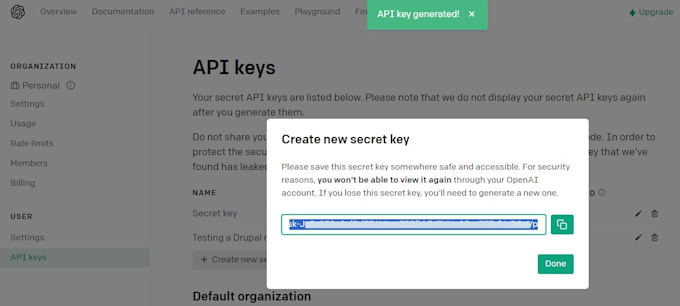
Una chiave API, un token o una credenziale accessibile pubblicamente può rappresentare un serio rischio per la sicurezza se viene involontariamente esposta nel codice sorgente, nei file client-side, nei repository, nei file di configurazione o in altre risorse accessibili.
Posso aiutarti a scansionare il tuo sito autorizzato o il codice per trovare segreti accidentalmente esposti, identificare potenziali rischi per la sicurezza e fornire raccomandazioni chiare per risolverli.
️ Cosa posso fare per te
Perché scegliere questo servizio?
Proteggi i tuoi asset digitali
Anche una chiave di sviluppo o un token accidentalmente esposti può diventare un problema di sicurezza. Identificare i segreti esposti in anticipo ti permette di revocare, ruotare e mettere in sicurezza correttamente le credenziali interessate prima che vengano usate in modo improprio.
Contattami prima di effettuare un ordine con dettagli sul target autorizzato e sullo scope. Esaminerò le tue esigenze e ti consiglierò il pacchetto più adatto.
Traduzione automatica.
Quali tipi di segreti puoi cercare?
A seconda dello scope, posso controllare API key, access token, credenziali hardcoded, valori di configurazione privati e altre stringhe sensibili.
Puoi scansionare il codice sorgente del mio sito?
Sì. Posso esaminare risorse accessibili pubblicamente o codice autorizzato fornito per la valutazione.
Puoi scansionare un codice privato?
Sì, se fornisci accesso autorizzato o i file rilevanti per la revisione.