Sfoglia categorie
Italiano
$
USD
Connettiti alla tua IA
Ricercatore di cybersecurity — Sicurezza delle API Web e vulnerabilità del Web
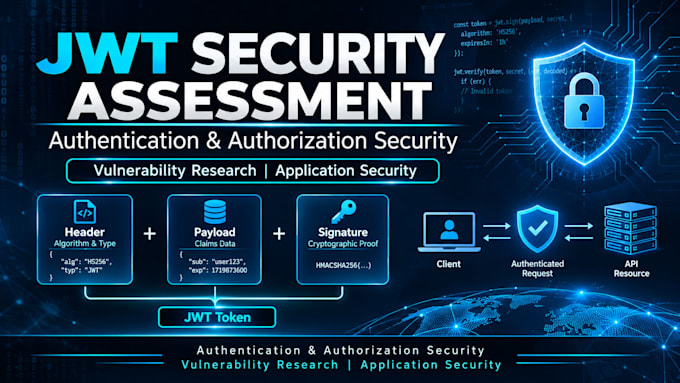
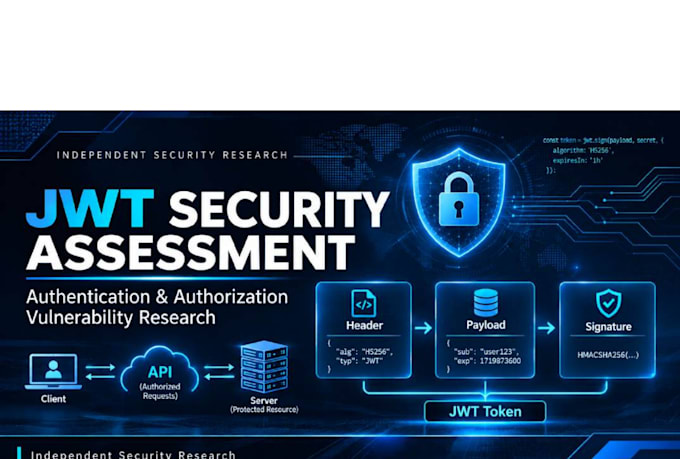
Ho condotto ricerche di sicurezza JWT in un ambiente di laboratorio autorizzato, concentrandomi su vulnerabilità di autenticazione e autorizzazione. Ho analizzato la verifica della firma JWT, la configurazione degli algoritmi, segreti di firma deboli, scadenza del token, validazione dell’emittente e dell’audience e gestione di claim non sicuri. Ho valutato potenziali rischi di escalation dei privilegi e di bypass dell’autenticazione. Ho usato Burp Suite e tecniche di testing di sicurezza per documentare i risultati, valutare i rischi e fornire raccomandazioni pratiche di remediation.