Sfoglia categorie
Esplora
Fiverr Pro
Italiano
$
USD
Soluzioni DevOps affidabili: puntuali ogni volta!
Livello 2
Ha soddisfatto criteri di prestazioni elevate e ha una comprovata esperienza nel soddisfare le aspettative dei clienti.
Proteggi il tuo cloud prima che un attaccante trovi la falla.
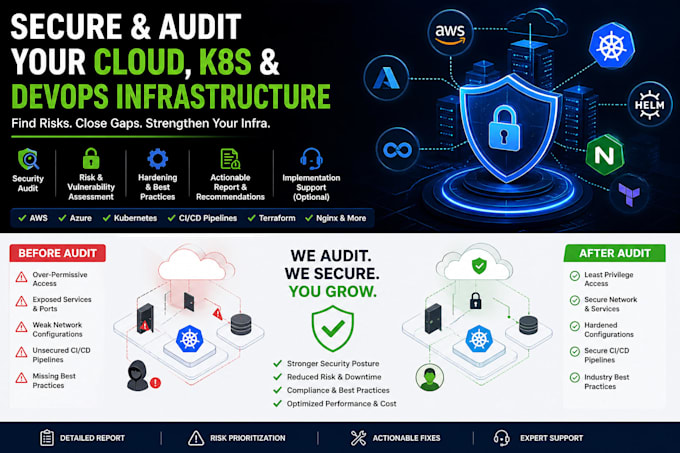
Gestisci un'infrastruttura cloud moderna ma non sei sicuro che sia sicura? Offro un servizio professionale di audit di sicurezza e rafforzamento per AWS, Azure, Kubernetes e ambienti DevOps.
Identifico configurazioni errate, permessi eccessivi, servizi esposti e rischi nascosti nella tua infrastruttura. Il mio audit copre le policy IAM, le reti, Kubernetes RBAC, sicurezza dei pod, pipeline CI/CD e infrastruttura come codice.
Riceverai un report chiaro e pratico con rischi prioritari, soluzioni concrete e raccomandazioni basate sulle best practice, allineate con i benchmark CIS e i principi zero-trust. Mi concentro su problemi reali, di livello produzione, non solo sui risultati di scansioni automatizzate.
Che tu sia una startup o una piattaforma in crescita, ti aiuto a rafforzare la tua sicurezza, ridurre la superficie di attacco e migliorare l'affidabilità.
Opzionale: posso anche aiutarti ad implementare le soluzioni, rafforzare le configurazioni e ottimizzare il setup per prestazioni e risparmio sui costi.
Traduzione automatica.
Fornite supporto continuo?
Sì, offro monitoraggio continuo, audit periodici e consulenza se hai bisogno di miglioramenti di sicurezza costanti.
Cosa riceverò dopo la verifica?
Riceverai un rapporto dettagliato con i rischi identificati, i livelli di gravità e le raccomandazioni passo passo per risolverli. I pacchetti premium includono supporto all'implementazione.
Quanto dura l'audit?
Di solito 2–5 giorni, a seconda delle dimensioni e complessità dell'infrastruttura. Ambienti più grandi potrebbero richiedere più tempo.
I miei dati saranno al sicuro?
Sì. Seguo pratiche di sicurezza rigorose e richiedo solo l'accesso minimo necessario (solo lettura, dove possibile). Nessuna modifica viene fatta senza il tuo consenso.
di cosa hai bisogno per iniziare?
Avrò bisogno di accesso in sola lettura al tuo account cloud (AWS/Azure), cluster Kubernetes o configurazioni rilevanti (Terraform, CI/CD). Se l'accesso non è possibile, puoi condividere dettagli dell'architettura o configurazioni esportate.
Fai anche correzioni ai problemi?
Sì, nei pacchetti Standard/Premium o come opzione aggiuntiva. Posso aiutarti a implementare correzioni di sicurezza, rafforzare le configurazioni e validare i miglioramenti.
Quali piattaforme e strumenti supporti?
Lavoro con AWS, Azure, GCP, Kubernetes, Nginx, pipeline CI/CD (come GitHub Actions), Terraform e strumenti cloud-native.
