Sfoglia categorie
Italiano
$
USD
Connettiti alla tua IA
Curly Security Web app Testing, Automation Specialist
Interrompi di pagare report di scanner automatici. Molti servizi si limitano ad utilizzare strumenti automatici e esportare PDF pieni di falsi positivi. Non è sicurezza reale.
Benvenuto su Curly Security. Sono specializzato in penetration test manuali di applicazioni web. Penso come un attaccante per individuare i difetti logici critici del business e i bypass dei controlli di accesso (come IDOR e Privilege Escalation) che gli scanner non rilevano.
Cosa Faccio:
Metodologia: eseguo test Black-Box (nessuna credenziale) e Gray-Box (autenticato) per offrire una visione realistica della postura di sicurezza.

Applicazione di testing:
Applicazione web
Dispositivo:
PC
•
Linux
Traduzione automatica.
Eseguite solo scanner automatici come Nessus o Acunetix?
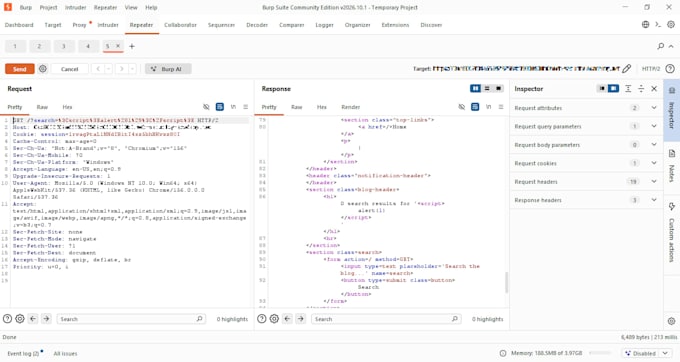
Assolutamente no. Effettuo test profondi e manuali usando Burp Suite e script Python personalizzati. Gli scanner automatici trascurano difetti complessi della logica di business (come l’escalation dei privilegi degli utenti), ed è proprio questo che Curly Security è specializzata nel trovare.
Cosa riceverò esattamente alla fine del servizio?
Riceverai un report PDF professionale, estremamente riservato. Include un sommario esecutivo, una ripartizione delle vulnerabilità per severità (CVSS), una dimostrazione passo-passo (con schermate che mostrano l’exploit in azione) e passaggi di remediation precisi per i tuoi sviluppatori.
Hai bisogno di accesso al mio codice sorgente?
No. Interagisco con la tua web app dall’esterno, esattamente come farebbe un hacker malevolo reale. Tuttavia, è molto consigliato fornire un account di test utente standard (Gray-Box) così posso testare le funzionalità autenticati.
Il tuo testing farà crashare o romperà il mio sito?
No. Uso metodologie di testing sicure e non distruttive. Non effettuo attacchi DoS e faccio molta attenzione a non influire sul tuo database live né sui tuoi utenti reali.
Puoi testare qualsiasi sito web io voglia?
Posso testare solo applicazioni web di cui sei proprietario o per le quali hai un’autorizzazione scritta esplicita. Ti verrà chiesto di confermare l’autorizzazione prima che inizi una ricognizione attiva.