Sfoglia categorie
Esplora
Fiverr Pro
Italiano
$
USD
Architetto della sicurezza aziendale, specialista in Cyber Essentials e ISO 27001
Jon Jones selezionato dal team Fiverr Pro per la sua esperienza.
Selezionato per
Assistenza e IT
Vetted Pro
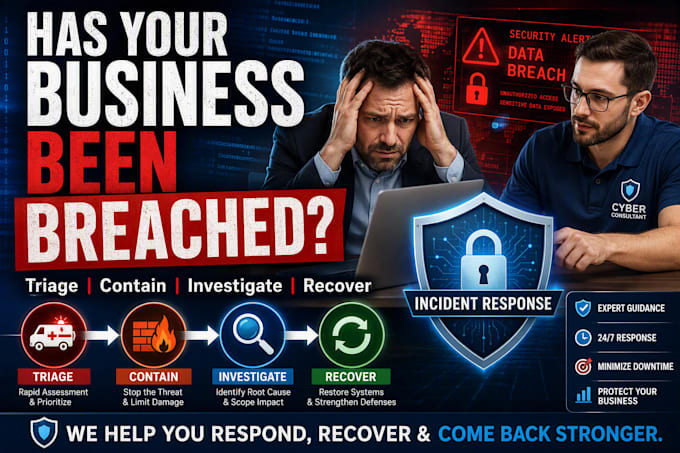
Il tuo team finanziario ha appena pagato una fattura. I dettagli bancari sono stati cambiati. L'email proveniva dal tuo stesso dominio. Ma in realtà non è così.
Questo è un caso di compromissione dell'email aziendale, e ho appena gestito un caso completo per un'agenzia di marketing all'estero: casella di posta hijackata, fattura con dettagli bancari scambiati, un dominio simile a uno reale ma con una lettera diversa, e un direttore generale che aveva bisogno di sapere cosa fare dopo, in italiano semplice con passaggi numerati che un proprietario non tecnico può seguire mentre io mi occupo della parte tecnica.
Ecco cosa ottieni:
- Valutazione della compromissione: cosa è successo, cosa è ancora esposto, cosa fare adesso
- Contenimento: l'attaccante è stato bloccato da email, cloud, server o sito web, le regole di inoltro sono state eliminate, le sessioni sono state revocate, il dominio simile è stato bloccato
- Conservazione delle prove, non cancellate: nel caso ti chiedano delle prove
- Supporto per segnalazioni di frodi a banche, assicurazioni, autorità di regolamentazione e autorità competenti
- Controllo di breach-data e dark web sul tuo dominio, così sai cosa è già stato pubblicato
- Relazione in italiano semplice per il consiglio o i clienti
Chi sono: oltre 20 anni in tecnologia dell'informazione sicura, Certified Ethical Hacker, CISSP, CREST, e organismo di certificazione Cyber Essentials nominato da IASME.
Dispositivo:
Desktop
•
Laptop
•
Server
•
Mobile
•
Router
Sistema operativo:
Windows
•
Linux
•
IOS
•
Android
•
Ubuntu
Traduzione automatica.
Cosa ti serve da me per iniziare?
L'accesso amministrativo o in sola lettura a tutto ciò che è stato colpito (email, cloud, server, sito web) sarebbe utile, eventuali email sospette come allegati o prove attuali, e idealmente un contatto che possa prendere decisioni. L'accesso può essere un account temporaneo che poi elimini.
Puoi verificare se i dati dell'azienda sono stati esposti?
Sì. Posso controllare le fonti riconosciute di esposizione a breach per domini aziendali, indirizzi email e indicatori di credenziali. È un controllo di supporto, non un monitoraggio continuo del dark web, e i risultati dipendono dalle fonti disponibili.
Avrai bisogno di accesso da amministratore?
Non sempre. La triage iniziale può partire da email, intestazioni, screenshot, log e una chiamata guidata. Un'indagine più approfondita potrebbe richiedere accesso temporaneo autorizzato o collaborazione con il tuo provider IT. Mai incollare password nel modulo di richiesta.
Il rapporto è adatto per la direzione o le assicurazioni?
Sì. Standard e Premium includono risultati chiari, prove osservate, azioni intraprese o raccomandate, rischi residui e prossimi passi. Può supportare discussioni con la direzione, IT, assicurazioni o consulenti legali, ma non è consulenza legale.
Risolverai e recupererai tutto tu stesso?
La portata dipende dal pacchetto, dall'accesso disponibile e dal tuo ambiente. Posso guidare o eseguire le azioni di contenimento e rafforzamento concordate, ma alcune modifiche potrebbero richiedere il tuo team IT interno o esterno, il provider di hosting cloud o il registrar DNS, ad esempio.
