Sfoglia categorie
Italiano
$
USD
Connettiti alla tua IA

Traduzione automatica.
Ti preoccupa la sicurezza del tuo sito web o della tua applicazione web?
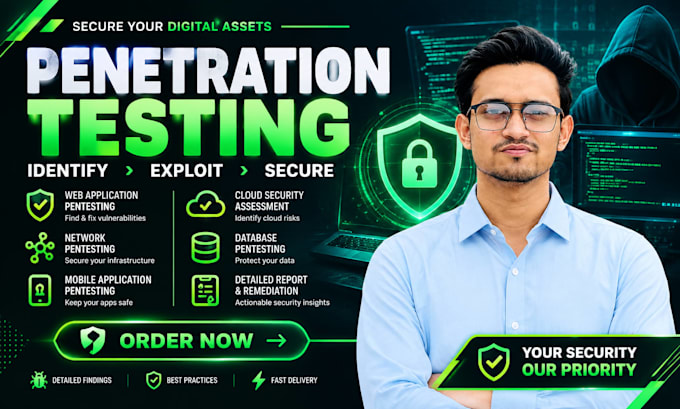
Offro servizi professionali di Penetration Testing, Vulnerability Assessment e Cybersecurity per identificare debolezze di sicurezza e aiutarti a proteggere i tuoi asset digitali da possibili minacce informatiche.
I miei servizi includono:
Perché scegliere me?
Testing di sicurezza professionale ed etico
Valutazione manuale e automatizzata
Rapporti dettagliati con raccomandazioni di sicurezza
Supporto clienti 24/7
100% riservatezza
Consegna puntuale
Soddisfazione del cliente
Tutto il test viene eseguito eticamente e solo su sistemi con autorizzazione corretta.
Metti al sicuro il tuo sito web prima che gli hacker trovino le sue vulnerabilità!
Contattami prima di effettuare un ordine per discutere i tuoi requisiti.
Ricorda che è contrario alle politiche di Fiverr per i freelance includere temi, modelli o qualsiasi altro elemento che violi i diritti di terzi o le leggi applicabili nell'opera consegnata. Per saperne di più, consulta Guida alla creazione digitale responsabile.
Cybersecurity specialist and WordPress security expert
Lingue
Traduzione automatica.
Traduzione automatica.
Questo include penetration test o intrusione nel sistema?
Sì. Tutti i pacchetti includono un pentest professionale. La differenza sta nell'ambito e nella profondità dell'analisi. Tutti i test sono etici, autorizzati e non distruttivi, focalizzati sull'identificazione e la validazione delle vulnerabilità di sicurezza.
Hai bisogno di accesso ai nostri sistemi interni?
Dipende dall'ambito. Le applicazioni web o mobile pubbliche non richiedono accesso interno. I sistemi o le reti interne potrebbero richiedere un accesso limitato e autorizzato per effettuare una valutazione corretta. Tutti gli accessi sono gestiti in modo sicuro e usati esclusivamente per scopi di testing.
Quali metodologie usi?
Utilizzo una combinazione di metodologie di penetration testing standard del settore, tra cui OWASP WSTG, OSSTMM e PTES. Questi framework offrono un approccio strutturato e collaudato per identificare e convalidare vulnerabilità di sicurezza in applicazioni web, applicazioni mobile, reti e sistemi.
A chi è più adatto questo servizio?
Questo servizio è ideale per aziende, sviluppatori e organizzazioni che vogliono capire e migliorare la sicurezza dei loro sistemi. È particolarmente adatto a proprietari di siti web, startup, piattaforme SaaS e aziende che gestiscono dati sensibili.
Come vengono gestiti i miei dati e le mie informazioni durante il testing?
Tutti i dati sono trattati con la massima riservatezza e nel rispetto delle normative sulla protezione dei dati, incluso il GDPR dove applicabile. L'accesso viene usato solo per la valutazione di sicurezza autorizzata e nessun dato viene memorizzato, condiviso o processato oltre quanto strettamente necessario per il test.
Riceverò un resoconto scritto?
Sì. Riceverai un rapporto scritto dopo la valutazione, comprensivo di un riassunto esecutivo e di un rapporto tecnico dettagliato. Il rapporto esecutivo fornisce una panoramica dei rischi e delle principali scoperte, mentre quello tecnico include analisi approfondite, prove e passaggi di remediation.