Sfoglia categorie
Italiano
$
USD
Connettiti alla tua IA

Traduzione automatica.
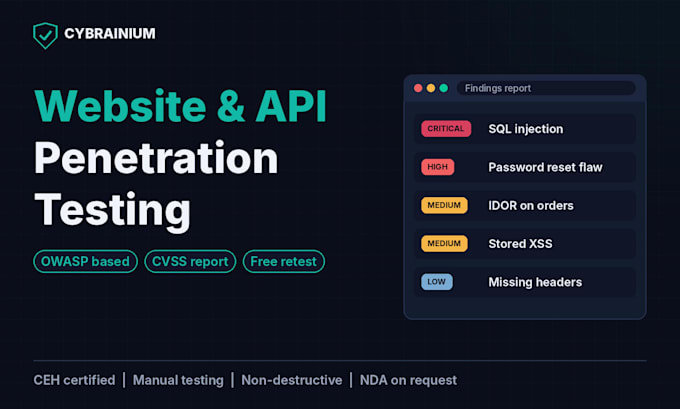
Hai appena lanciato un sito web o un app e hai bisogno di un rapporto di sicurezza per un cliente o un auditore? Testiamo la tua applicazione web e le tue API come farebbero gli attaccanti reali, e poi ti mostriamo esattamente come sistemare ciò che troviamo.
Cosa testiamo:
- Controlli di accesso falliti, IDOR e escalazione dei privilegi
- Iniezione SQL, XSS e altri tipi di flaw di iniezione
- Debolezze di autenticazione, gestione delle sessioni e reset password
- Sicurezza delle API: autorizzazioni, limiti di richieste, esposizione dei dati
- Configurazioni errate, header di sicurezza e SSL/TLS
- Flaws della logica di business
Cosa ottieni:
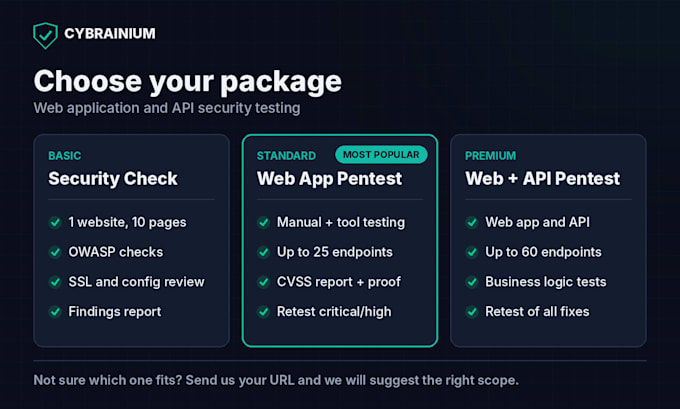
- Test manuale supportato da strumenti di settore, basato su OWASP
- Ogni finding verificato a mano, niente rumore da scanner
- Rapporto PDF con severità CVSS, prove e passaggi chiari per la correzione
- Formato del rapporto adatto a ISO 27001 e SOC 2 come evidenze
- Retest gratuita di finding critici e alti (Standard e Premium)
Perché noi:
- Team CEH certificato con esperienza in bug bounty
- Test sicuri e non distruttivi, staging preferito
- NDA su richiesta
Per favore contattaci prima di ordinare così confermiamo l scope. Testiamo solo sistemi che possiedi o per cui hai l’autorizzazione a testare.
Ricorda che è contrario alle politiche di Fiverr per i freelance includere temi, modelli o qualsiasi altro elemento che violi i diritti di terzi o le leggi applicabili nell'opera consegnata. Per saperne di più, consulta Guida alla creazione digitale responsabile.
Cybersecurity Services, VAPT, SOC, Cloud Security, GRC, Brand Protection
Lingue
Traduzione automatica.
Traduzione automatica.
Il test potrebbe rompere o rallentare il mio sito?
No. Usiamo tecniche sicure e non distruttive e evitiamo test di denial-of-service. Consigliamo di testare una copia di staging e possiamo concordare una finestra di test per la produzione.
Qual è la differenza tra una scansione e un pentest?
Una scansione esegue solo strumenti automatici e genera molti falsi positivi. Un pentest aggiunge test manuali, verifica la logica di business e dimostra ogni finding. Standard e Premium sono pentest completi.
Hai bisogno del mio codice sorgente?
No. Testiamo dall’esterno come farebbe un vero attaccante. Per le aree con login servono account di test per ogni ruolo utente. Ti prego, non condividere password di admin reali.
Testerai un sito web che non possiedo?
No. Testiamo solo sistemi che possiedi o per cui hai l’autorizzazione a testare. Questo protegge te e noi legalmente.
Cosa comprende il retest gratuito?
Dopo che hai risolto i problemi, li testiamo di nuovo e aggiorniamo il rapporto. Standard copre finding critici e alti, Premium copre tutti i finding. Richiedi il retest entro 30 giorni dalla consegna.
Puoi fornire una lettera per i miei clienti o auditor?
Sì. Aggiungi la voce Security assessment letter e forniremo un riepilogo firmato dello scope del test, delle date e dei risultati.